La diligencia debida KYC es el conjunto de comprobaciones que una empresa regulada realiza para verificar quién es un cliente, a qué se dedica y de dónde procede su dinero. Se organiza en tres niveles: diligencia debida simplificada (SDD), diligencia debida del cliente (CDD) y diligencia debida reforzada (EDD). El nivel depende del riesgo que presenta el cliente, y el regulador espera que el expediente muestre por qué se eligió ese nivel.
Esta guía recorre los niveles, las cinco etapas, los supuestos que activan los controles reforzados, la documentación que necesita un expediente y cómo continúa la due diligence después de la incorporación del cliente.
Qué significa la diligencia debida KYC
La diligencia debida KYC es el trabajo, basado en el riesgo, de establecer quién es realmente un cliente y mantener esa información actualizada. Va más allá de la verificación de identidad, que solo confirma que una persona existe y coincide con un documento.
Las entradas del wiki de LegalBison sobre conocimiento del cliente (know your customer) y diligencia debida explican los términos básicos. La norma que siguen la mayoría de los regímenes es la Recomendación 10 del FATF. Exige a la entidad regulada identificar al cliente y verificar su identidad, identificar al titular real y adoptar medidas razonables para verificarlo, comprender el propósito y la naturaleza prevista de la relación, y aplicar una diligencia debida continua (Recomendaciones del FATF). La diligencia debida es un control dentro del marco más amplio de prevención del blanqueo de capitales (o lavado de dinero, AML) que se describe en AML explicado.
SDD, CDD y EDD comparadas
El nivel determina cuánta documentación necesita un expediente. Los tres niveles difieren en alcance y en lo que los activa:
Los umbrales varían según la actividad. El umbral general del FATF para transacciones ocasionales es de USD/EUR 15.000, y para los proveedores de servicios de activos virtuales es de USD/EUR 1.000. Cada empresa debe confirmar la cifra en su propio régimen.
Las cinco etapas de la diligencia debida KYC
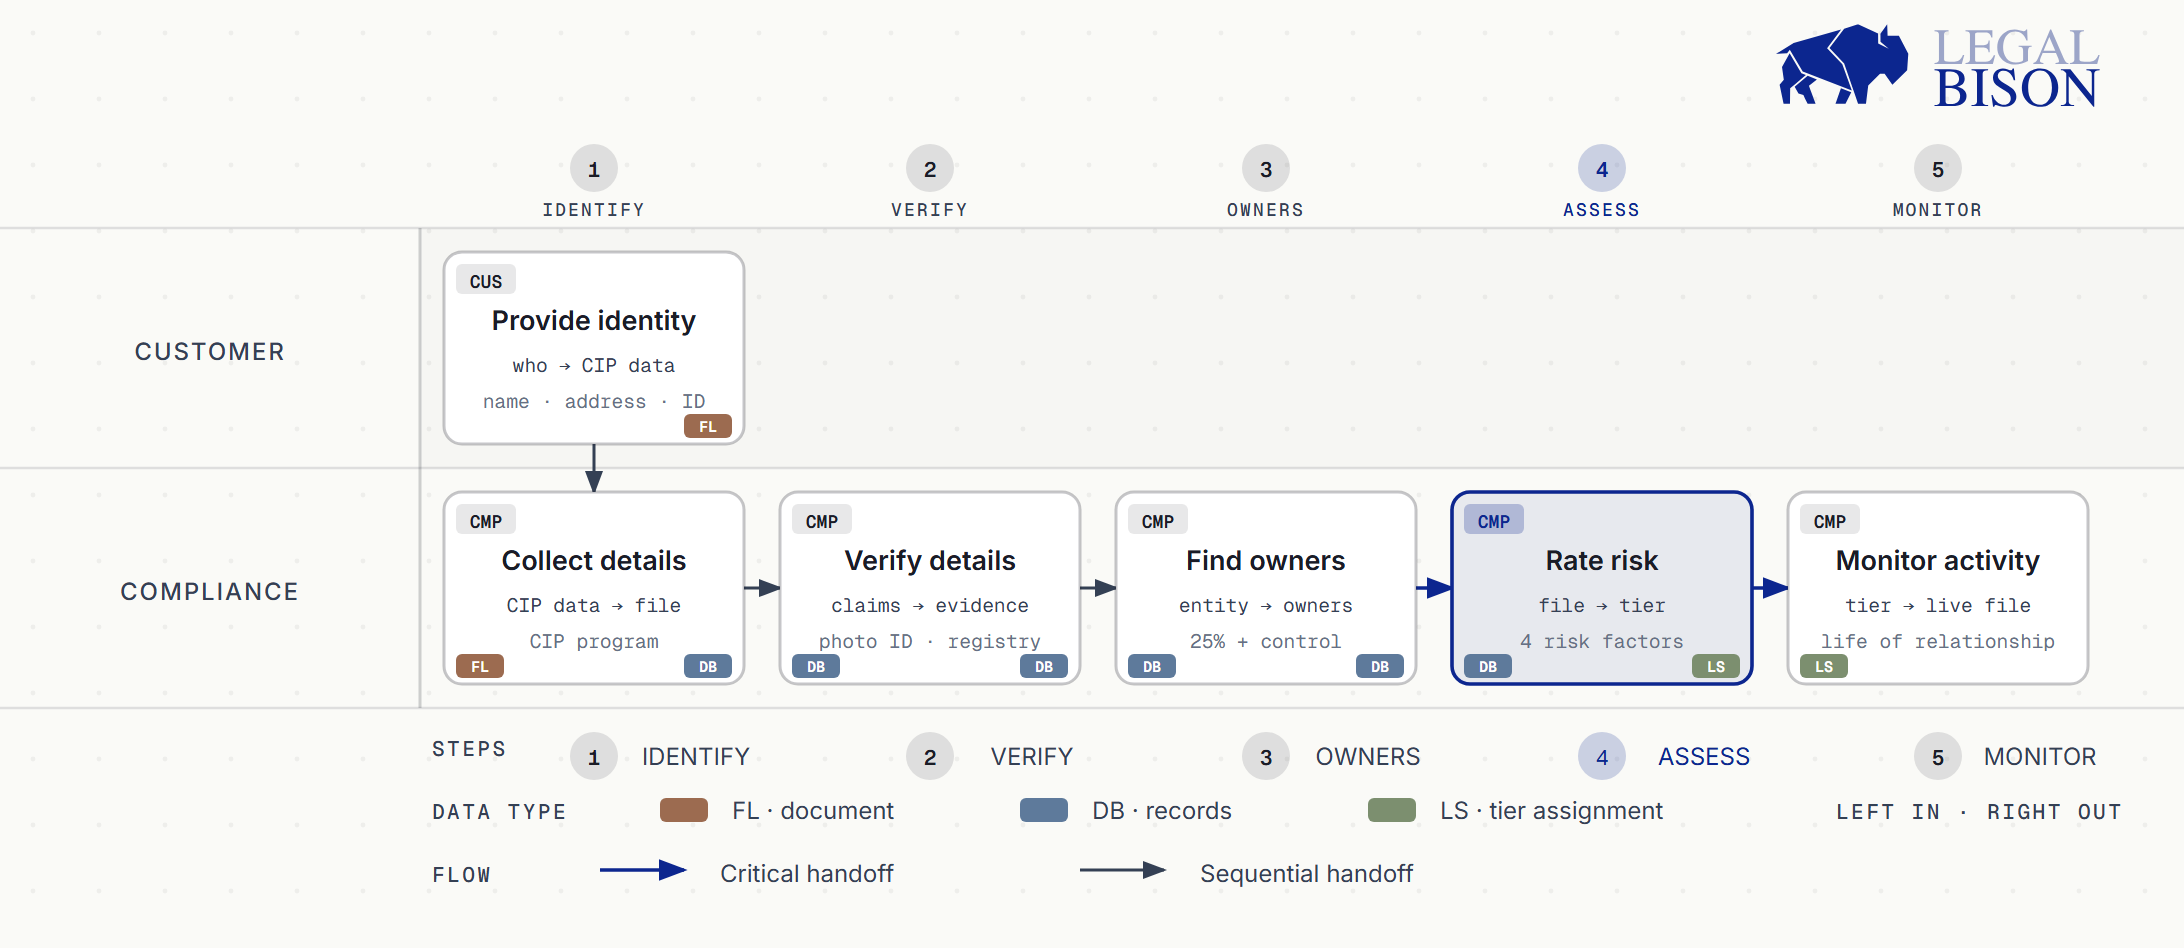
Las cinco etapas son la identificación del cliente, la verificación, la titularidad real, la evaluación del riesgo y la supervisión continua. Se trata de una convención de trabajo que se corresponde con los elementos de la Recomendación 10 del FATF, no de una lista legal, y cada régimen puede ordenar los pasos de otra manera.
La identificación va primero: la entidad recopila quién es el cliente. En Estados Unidos, el Customer Identification Program (CIP) de un banco debe obtener, como mínimo, el nombre, una dirección, un número de identificación y, en el caso de una persona física, la fecha de nacimiento antes de abrir una cuenta (31 CFR 1020.220).
La verificación contrasta esos datos con pruebas fiables e independientes. Para las personas físicas suele significar un documento de identidad oficial con fotografía y en vigor. Para las sociedades, la nota interpretativa del FATF señala la denominación, la forma jurídica, la prueba de existencia, las facultades que obligan a la entidad, la alta dirección y el domicilio social.
A continuación, la entidad identifica a los titulares reales, las personas físicas que en última instancia poseen o controlan una persona jurídica. Según la norma estadounidense de diligencia debida del cliente, eso significa cada persona que posea un 25 por ciento o más del capital, más una persona con responsabilidades significativas de control (31 CFR 1010.230, explicada en las preguntas frecuentes de FinCEN sobre la CDD). Otros regímenes fijan sus propios umbrales.
La evaluación del riesgo califica al cliente según el riesgo asociado al cliente, la zona geográfica, el producto y el canal de distribución, y deja constancia del razonamiento. Esa calificación determina el nivel.
Después, la supervisión continua se mantiene durante toda la relación: la entidad vigila la actividad y mantiene el expediente actualizado. Se trata en la sección sobre diligencia debida perpetua más adelante.
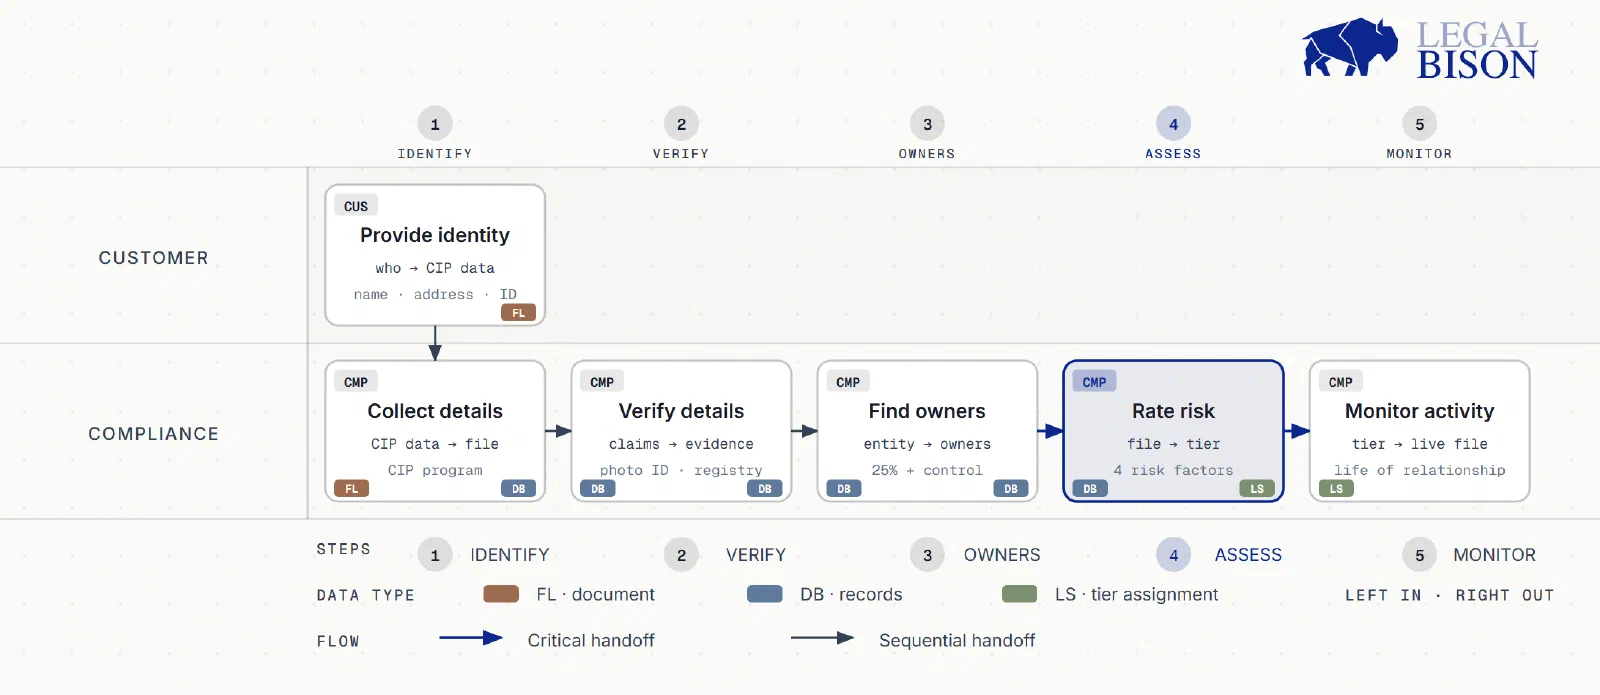 Las cinco etapas de la diligencia debida KYC: identificación, verificación, titularidad real, evaluación del riesgo y supervisión continua.
Cuándo se exige la diligencia debida reforzada
La diligencia debida reforzada se exige cuando el riesgo es mayor, y cada régimen enumera sus propios supuestos. Cinco de ellos se repiten en los distintos regímenes.
Para las personas del medio político, la Recomendación 12 del FATF exige un sistema para determinar la condición de PEP, la aprobación de la alta dirección, medidas razonables para establecer el origen del patrimonio y de los fondos, y una supervisión continua reforzada de los PEP extranjeros. Los PEP nacionales y las personas con funciones destacadas en organizaciones internacionales quedan sujetos a las mismas medidas cuando la relación presenta un riesgo mayor. En el Reino Unido, el artículo 33 de las Money Laundering Regulations 2017 (MLR 2017) menciona a los PEP, sus familiares y sus allegados conocidos (MLR 2017, reg. 33).
Las jurisdicciones de alto riesgo son un ámbito de cambios recientes. El 30 de junio de 2026, el Reino Unido limitó su supuesto obligatorio a los países sujetos a «call for action» del FATF, en lugar de la lista más amplia de alto riesgo, mediante las Money Laundering and Terrorist Financing (Amendment) Regulations 2026 (SI 2026/621). La EDD sigue aplicándose siempre que la propia entidad detecte un riesgo alto. En la UE, la Comisión mantiene la lista de terceros países de alto riesgo mediante un acto delegado.
Las transacciones inusuales o de importe elevado son otro supuesto. El artículo 33 británico exige EDD para transacciones inusualmente grandes o inusualmente complejas, o que sigan un patrón inusual sin un propósito económico o lícito aparente. Las modificaciones de 2026 endurecieron la redacción, que pasó de «complejas» a «inusualmente complejas».
La propiedad compleja es un factor de riesgo, no un supuesto automático. El artículo 33 menciona una estructura societaria inusual o excesivamente compleja para la naturaleza del negocio, y aclara que un factor de riesgo por sí solo no demuestra un riesgo alto.
Las relaciones de corresponsalía son el quinto supuesto. La Recomendación 13 del FATF regula la banca corresponsal, la lista de EDD del AMLR de la UE incluye las relaciones de corresponsalía, y el Reino Unido añade una obligación de corresponsalía específica para cripto (artículo 34A) a partir del 1 de febrero de 2027.
El Reglamento (UE) 2024/1624 (AMLR) hace obligatoria la EDD en los casos enumerados en los artículos 29 a 31 y 36 a 46, y en otras situaciones de mayor riesgo que la entidad identifique en su propia evaluación de riesgos (artículo 34). Para las relaciones con activos de EUR 5 millones o más, o con clientes cuyos activos totales alcancen EUR 50 millones o más, el artículo 34 añade medidas adicionales (AMLR en EUR-Lex).
La lista de control de la diligencia debida KYC
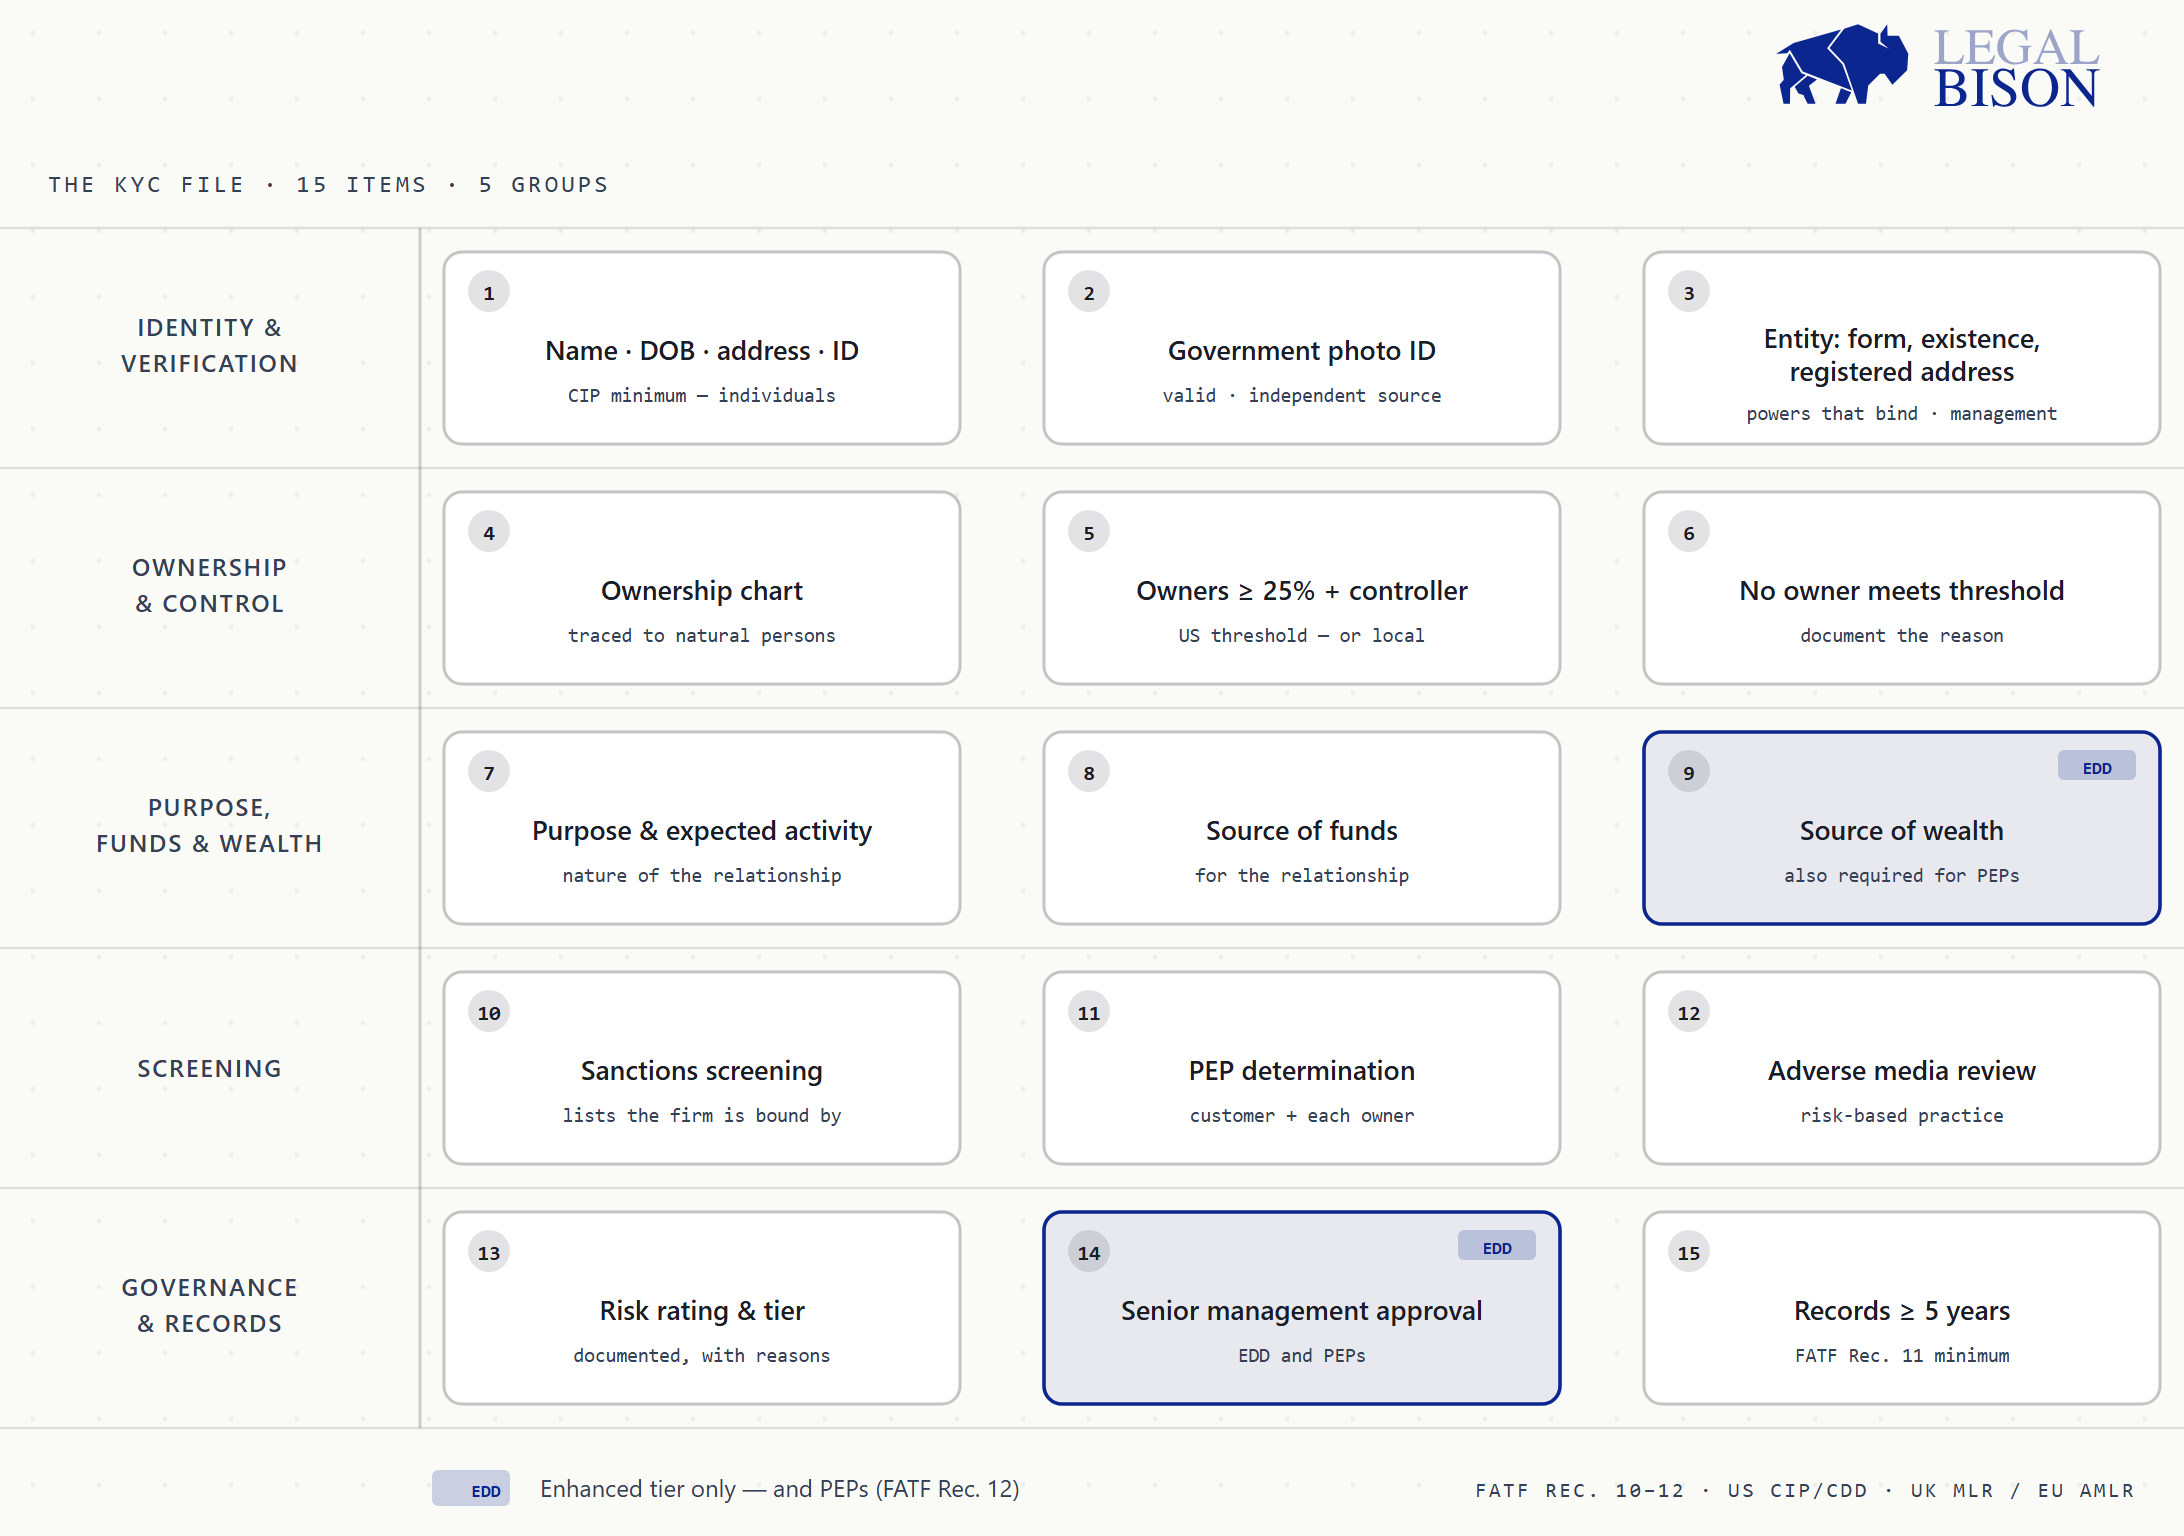
Un expediente útil cubre los elementos siguientes. La lista se basa en las Recomendaciones 10, 11 y 12 del FATF, en las normas estadounidenses de CIP y CDD y en los textos británicos y europeos citados arriba. Los elementos marcados con EDD solo se aplican en el nivel reforzado.
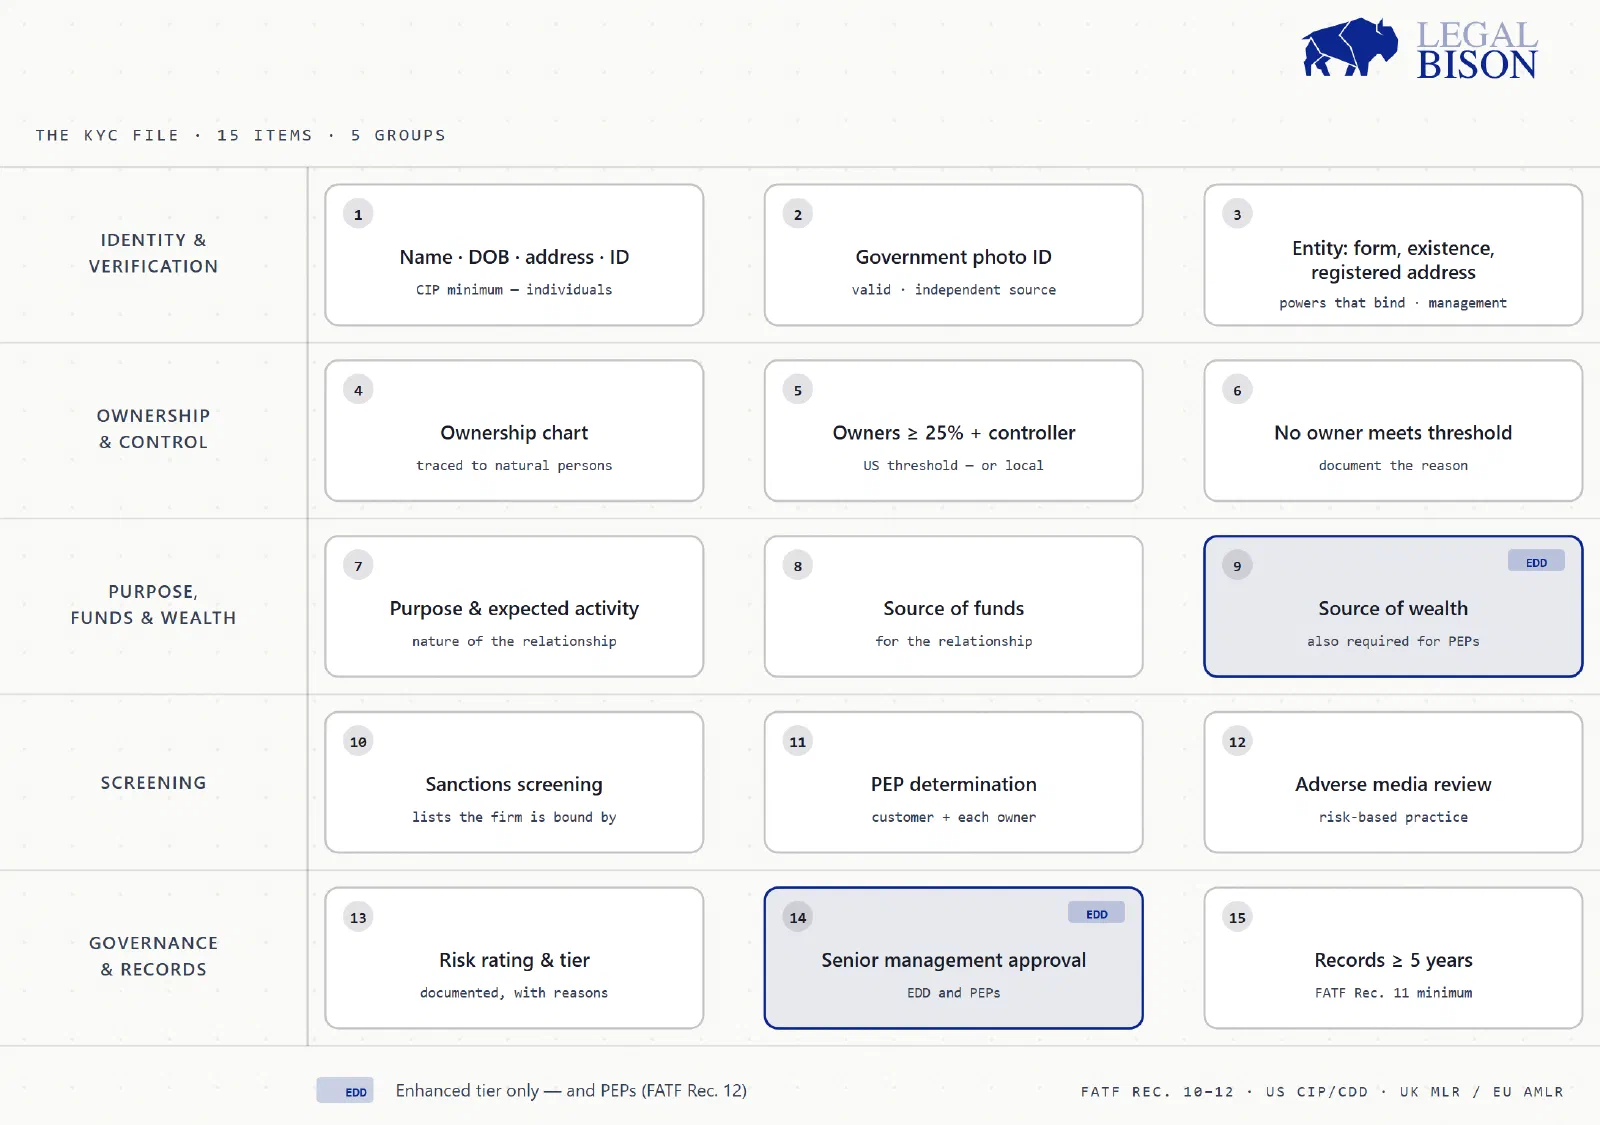 La lista de control del expediente KYC. Los elementos marcados con EDD solo se aplican en el nivel reforzado.
Identidad y verificación:
- Nombre legal completo, fecha de nacimiento (personas físicas), dirección y número de identificación;
- Documento de identidad oficial con fotografía, comprobado en cuanto a su validez y contrastado con una fuente independiente y fiable;
- Para entidades: forma jurídica, prueba de existencia, domicilio social, facultades que obligan a la entidad y alta dirección.
Propiedad y control:
- Organigrama de propiedad trazado hasta las personas físicas;
- Identidad de cada titular real en el umbral que fije el régimen (25 por ciento o más en Estados Unidos) y de la persona que ejerce el control;
- Motivo documentado cuando ningún titular alcanza el umbral.
Propósito, fondos y patrimonio:
- Propósito y naturaleza prevista de la relación, con la actividad esperada;
- Origen de los fondos de la relación;
- Origen del patrimonio (EDD, y obligatorio para los PEP según la Recomendación 12).
Cribado:
- Cribado de sanciones frente a las listas que vinculan a la entidad;
- Determinación de la condición de PEP del cliente y de cada titular real;
- Revisión de noticias negativas (una práctica basada en el riesgo, no un requisito autónomo en los textos aquí citados).
Gobernanza y registros:
- Calificación de riesgo documentada y nivel elegido, con sus motivos;
- Aprobación de la alta dirección (EDD y PEP);
- Conservación de registros durante al menos cinco años, el mínimo del FATF según la Recomendación 11, o más si la legislación local lo exige.
Los elementos de cribado describen una tarea. Las entidades suelen realizarlos con software de cribado de listas y de verificación de identidad.
Diligencia debida perpetua y continua
La diligencia debida no termina con la incorporación del cliente. La Recomendación 10 del FATF exige una diligencia debida continua: examinar las transacciones a lo largo de la relación para confirmar que encajan con lo que la entidad sabe del cliente, de su negocio y de su perfil de riesgo, y mantener actualizados los documentos y datos, sobre todo en los clientes de mayor riesgo.
Cuatro tipos de hechos suelen motivar una actualización: un cambio en la propiedad o el control, una nueva jurisdicción o producto, una coincidencia en el cribado, como una nueva coincidencia de sanciones o de PEP, y una actividad que se aparta del perfil esperado. Las revisiones periódicas se realizan en paralelo a esos hechos. El AMLR fija intervalos mínimos de actualización, con un intervalo más corto, de un año, para los clientes sujetos a diligencia debida reforzada.
El KYC perpetuo es un modelo operativo. En lugar de revisar cada expediente en un ciclo fijo, la entidad actualiza el expediente cada vez que llega nueva información o un supuesto de activación, y mantiene una revisión programada como respaldo. La obligación legal es mantener la información actualizada, y la forma de cumplirla es una decisión de diseño. La guía de LegalBison sobre AML y KYC para empresas cripto recorre etapa por etapa el proceso para los operadores cripto.
Requisitos de diligencia debida KYC por régimen
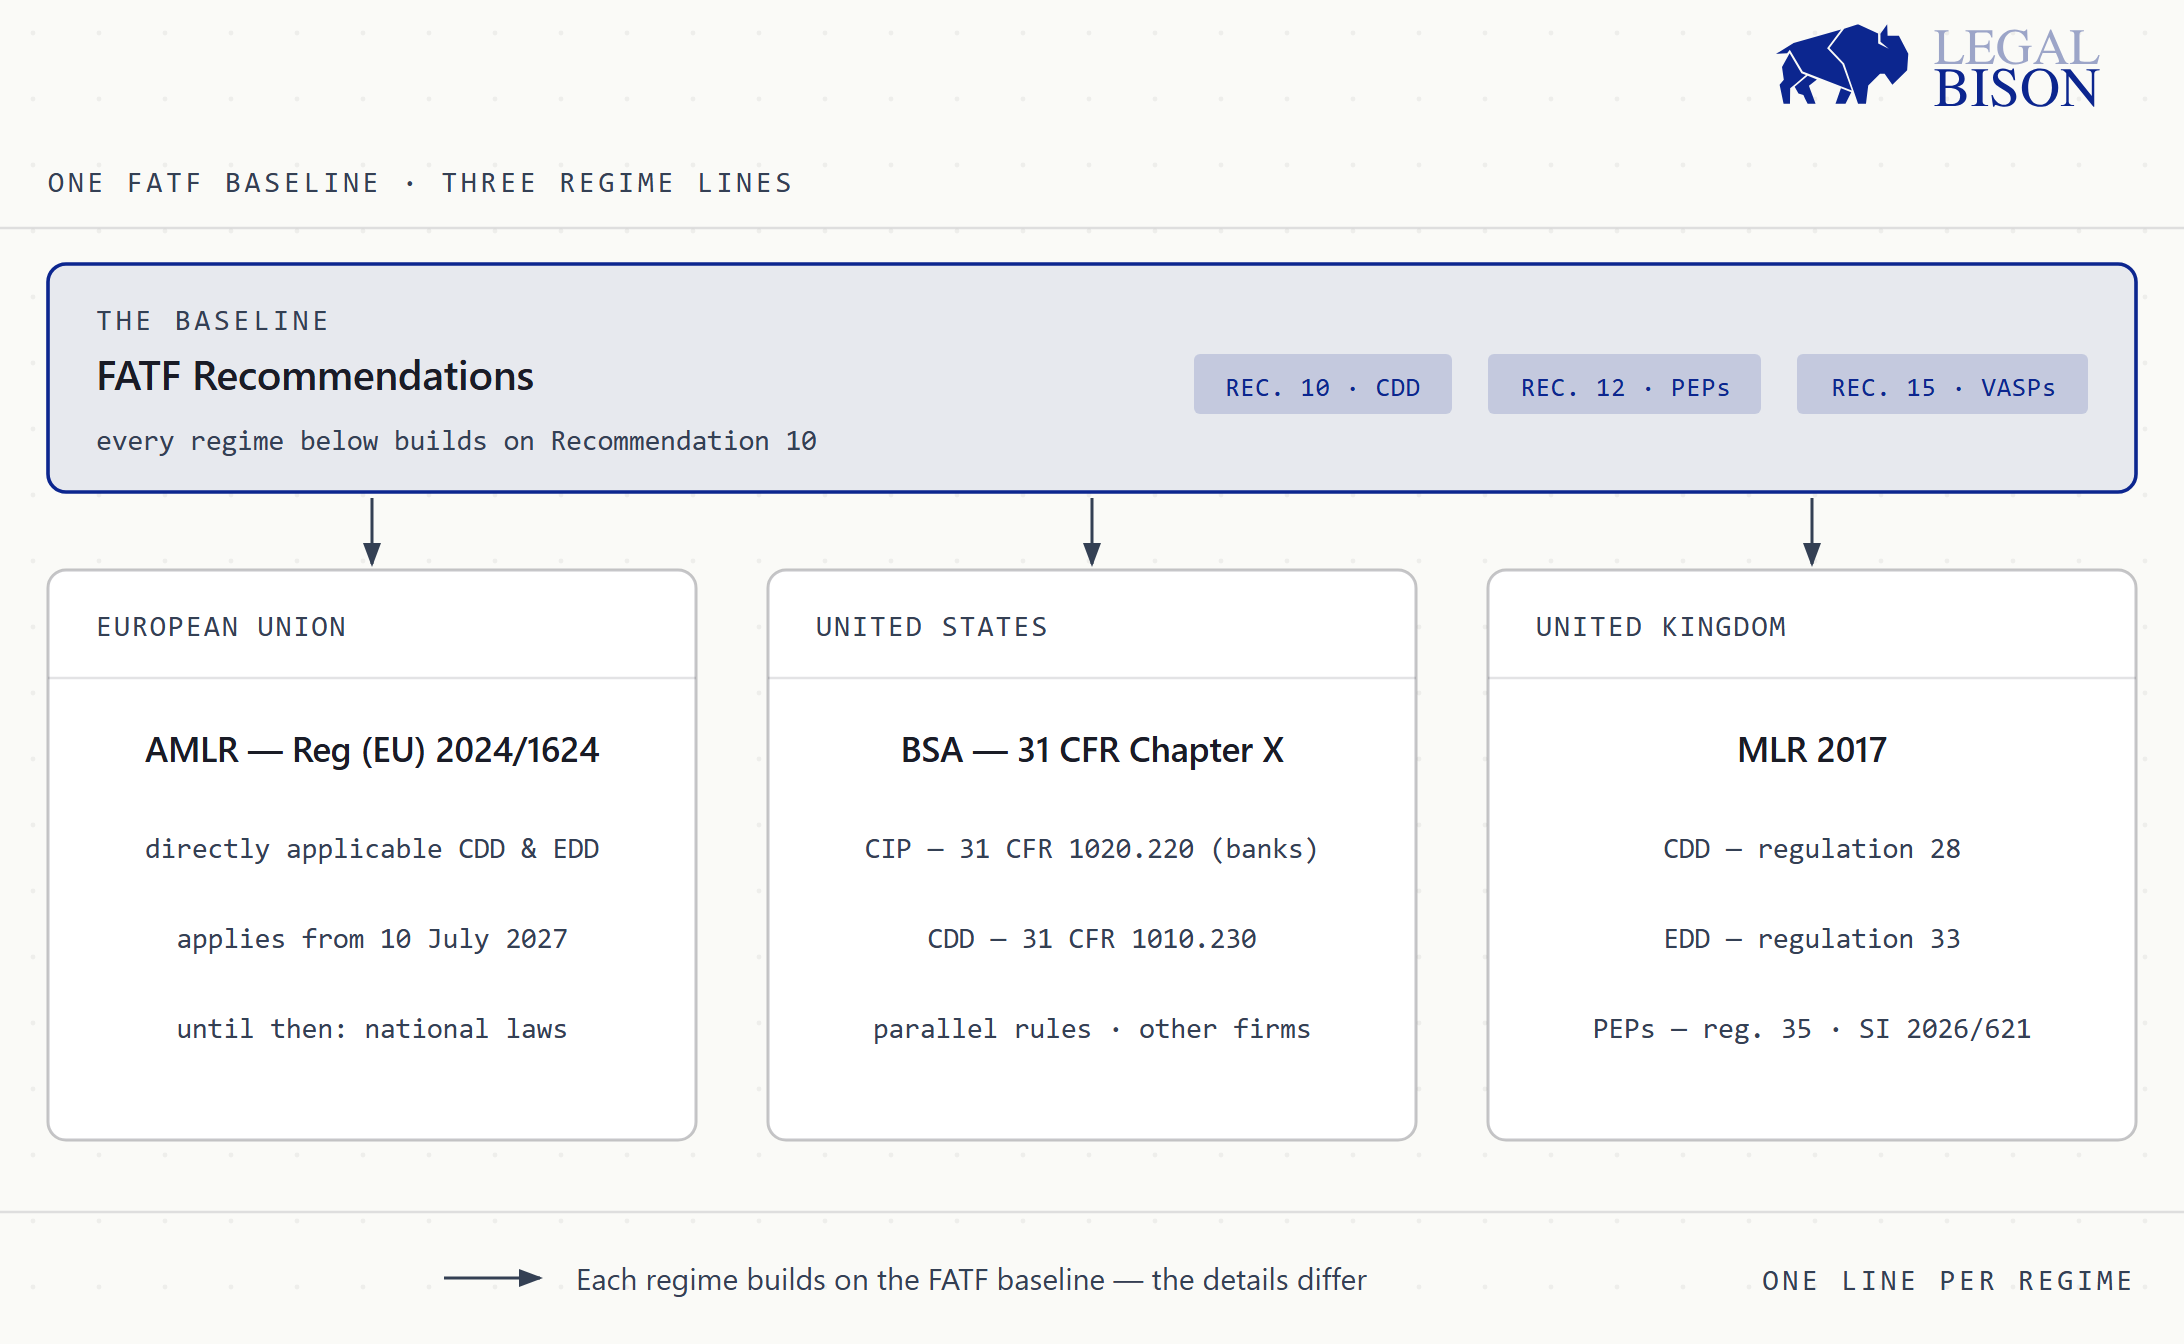
Cada régimen se basa en la Recomendación 10 del FATF y difiere en los detalles. A continuación, una línea por régimen, sin entrar a fondo en ninguno.
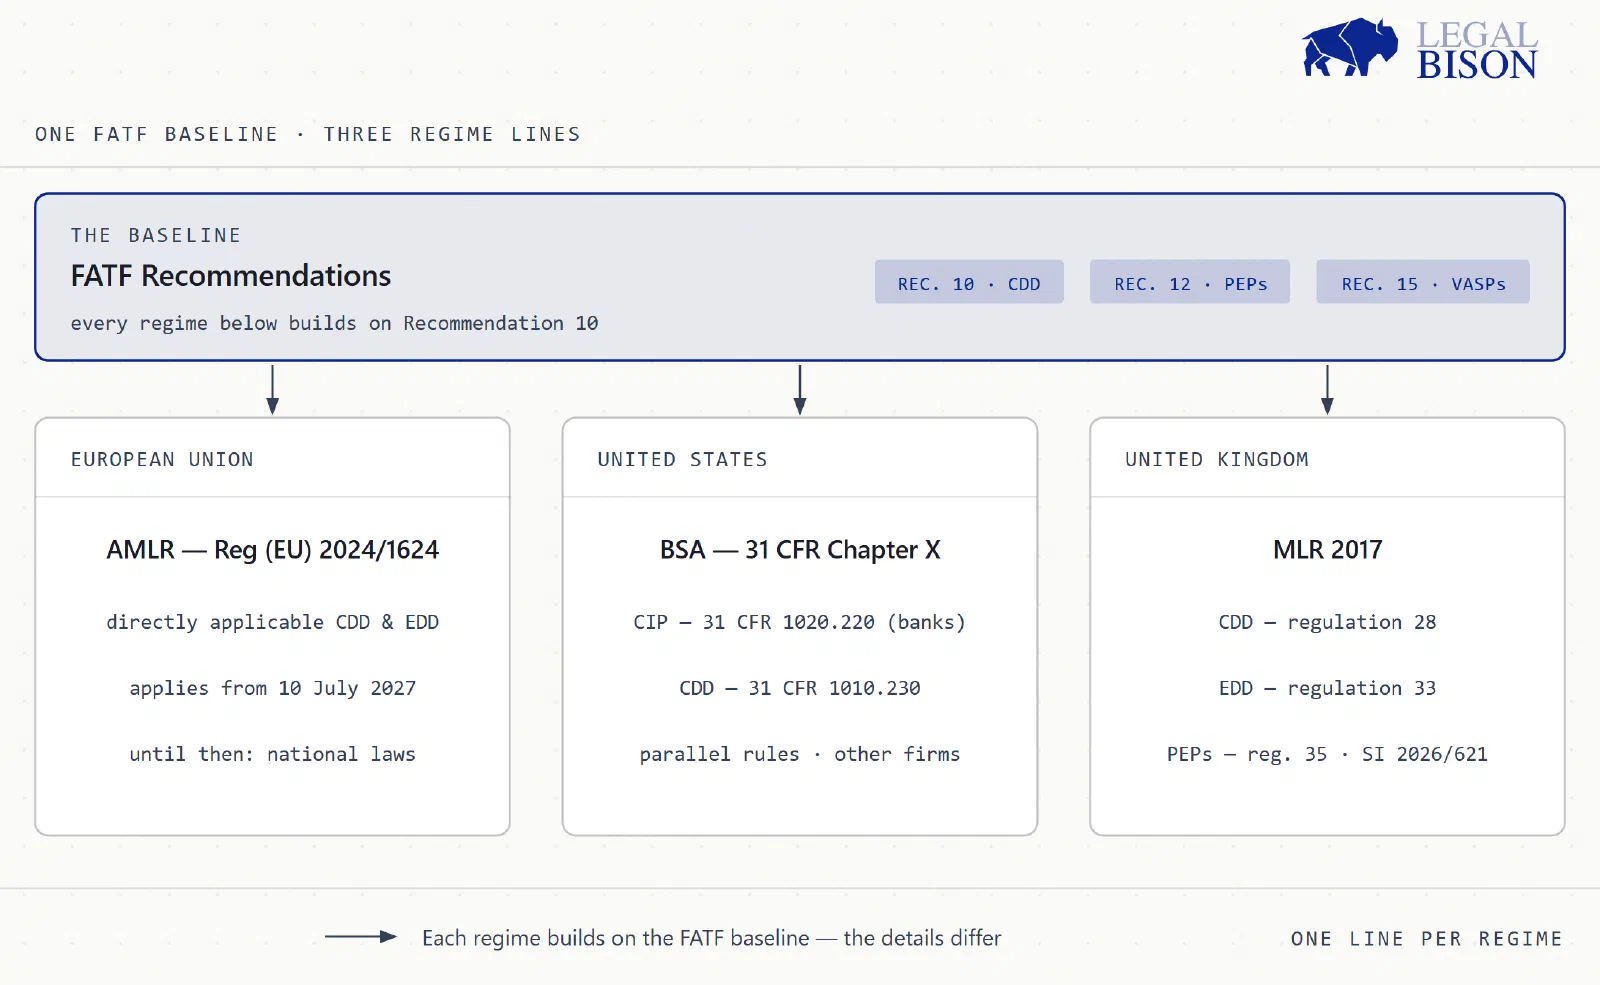 Cómo se traslada la base del FATF a los regímenes de la UE, Estados Unidos y el Reino Unido.
- FATF: las Recomendaciones 10 y 12 fijan la base de la CDD y de los PEP, y la Recomendación 15 extiende el marco a los proveedores de servicios de activos virtuales;
- UE: el AMLR (Reglamento (UE) 2024/1624) establece obligaciones de CDD y EDD directamente aplicables y se aplica desde el 10 de julio de 2027, en sustitución de la transposición nacional de las directivas anteriores. Hasta entonces, rigen las leyes nacionales;
- Estados Unidos: el marco de la Bank Secrecy Act en el 31 CFR Chapter X contiene las normas de CIP (para los bancos en 1020.220, con normas paralelas para otras entidades sujetas) y la norma de diligencia debida del cliente en 1010.230;
- Reino Unido: las MLR 2017 regulan la CDD en el artículo 28, la EDD en el artículo 33 y los PEP en el artículo 35, en su versión modificada por el SI 2026/621.
Para los marcos específicos del sector cripto y la diferencia entre AML y KYC, consulte la guía de AML y KYC para empresas cripto y AML explicado.
Cómo se vincula la diligencia debida KYC a su licencia
Una licencia convierte la diligencia debida de buena práctica en condición de la autorización y de la supervisión.
Los proveedores de servicios de criptoactivos son entidades obligadas según el AMLR, por lo que las obligaciones de CDD y EDD acompañan a una licencia CASP y a la autorización en el régimen de la licencia MiCA. Las entidades de pago y las entidades de dinero electrónico están incluidas como entidades financieras, lo que trae las mismas obligaciones a una licencia EMI o a una autorización de proveedor de servicios de pago (PSP). Se espera que las solicitudes de estas licencias describan los controles de AML y de diligencia debida del cliente que aplicará el solicitante, y los supervisores revisan cómo funcionan esos controles en la práctica.
Para los operadores, la consecuencia práctica es el calendario. La lógica de niveles, el estándar de documentación y el ciclo de revisión deben existir antes de presentar la solicitud, no después de la aprobación. El servicio de cribado KYC y KYB de LegalBison cubre la parte operativa de ese trabajo.
Cómo ayuda LegalBison
LegalBison ayuda a las empresas a crecer acompañando a los fundadores en la constitución de sociedades, las licencias y la administración en el extranjero, para que puedan centrarse en hacer crecer su patrimonio. Como proveedor de servicios societarios con licencia, con oficinas en Europa, Oriente Medio y Norte de África, América Latina y Asia y alcance operativo en más de 50 jurisdicciones, la firma diseña programas de diligencia debida para solicitantes de licencias y empresas en funcionamiento, incluidos la evaluación de riesgos, las reglas de niveles, los estándares de expediente y los ciclos de revisión. Los operadores que prefieran externalizar la ejecución de esos controles pueden recurrir al servicio de cribado KYC y KYB dentro de su oferta de cumplimiento fraccionado. Cuando hay una licencia en juego, el trabajo de diligencia debida se integra en la solicitud. Los reguladores deciden los resultados, y LegalBison no garantiza aprobaciones ni resultados de incorporación de clientes. Para hablar de un proyecto, contacte con LegalBison.
Preguntas frecuentes
¿Qué es la diligencia debida KYC?
La diligencia debida KYC es el conjunto de comprobaciones que una empresa regulada realiza para verificar la identidad de un cliente, comprender su actividad y confirmar de dónde proceden sus fondos. Se aplica en uno de tres niveles y continúa después de la incorporación del cliente.
¿Cuáles son las 5 etapas del KYC?
Las cinco etapas son la identificación del cliente, la verificación, la titularidad real, la evaluación del riesgo y la supervisión continua. Siguen los elementos de la Recomendación 10 del FATF y son una convención de trabajo.
¿Qué es KYC y qué es la diligencia debida?
Know your customer (conocimiento del cliente) es la obligación de saber quién es un cliente, y la diligencia debida es la profundidad de las comprobaciones aplicadas a ese cliente. Juntas abarcan la identificación, la propiedad, el propósito, el origen de los fondos y la supervisión, con una profundidad fijada por el riesgo.
¿Qué son la EDD y la CDD en el KYC?
La CDD es el conjunto estándar de comprobaciones que recibe toda nueva relación, y la EDD es el conjunto más profundo que se aplica cuando el riesgo es mayor. La EDD añade comprobaciones del origen del patrimonio, la aprobación de la alta dirección y una supervisión más estrecha. Los supuestos habituales son los PEP, las jurisdicciones de alto riesgo y las transacciones inusuales.
¿Es obligatorio el KYC en Estados Unidos?
Sí, para las entidades financieras sujetas. El marco de la Bank Secrecy Act exige a los bancos y a otras entidades sujetas aplicar un Customer Identification Program y, en el caso de clientes que son personas jurídicas, identificar a los titulares reales según el 31 CFR 1010.230. Otras empresas reguladas tienen obligaciones de programa AML en sus propias partes del Chapter X. Las normas no se aplican a todas las empresas.
¿Qué es el KYC perpetuo?
El KYC perpetuo es un modelo operativo en el que los expedientes de clientes se actualizan a medida que llega nueva información o se producen hechos que lo activan, en lugar de hacerlo solo en fechas de revisión fijas. No es un requisito legal independiente. La obligación legal es mantener actualizada la información del cliente.