KYC adalah singkatan dari know your customer, dan uji tuntas KYC (KYC due diligence) adalah rangkaian pemeriksaan yang dijalankan bisnis teregulasi untuk memastikan siapa kliennya, apa kegiatan klien tersebut, dan dari mana asal dananya. Uji tuntas ini terbagi dalam tiga tingkatan: simplified due diligence (SDD), customer due diligence (CDD), dan enhanced due diligence (EDD). Tingkatan yang dipakai mengikuti risiko yang ditimbulkan klien, dan regulator mengharapkan berkas nasabah menunjukkan alasan pemilihan tingkatan tersebut.
Panduan ini membahas ketiga tingkatan, lima tahapan, pemicu pemeriksaan yang diperketat, bukti yang dibutuhkan dalam berkas, dan cara uji tuntas berlanjut setelah onboarding.
Arti uji tuntas KYC
Uji tuntas KYC adalah pekerjaan berbasis risiko untuk memastikan, lalu terus memperbarui, siapa sebenarnya nasabah Anda. Cakupannya lebih luas daripada verifikasi identitas, yang hanya memastikan bahwa seseorang memang ada dan cocok dengan dokumennya.
Entri wiki LegalBison tentang know your customer dan due diligence menjelaskan istilah dasarnya. Standar yang diikuti sebagian besar rezim adalah FATF Recommendation 10. Standar ini meminta perusahaan teregulasi untuk mengidentifikasi nasabah dan memverifikasi identitasnya, mengidentifikasi pemilik manfaat (beneficial owner) dan mengambil langkah yang wajar untuk memverifikasi orang tersebut, memahami tujuan dan sifat hubungan usaha yang direncanakan, serta melakukan uji tuntas berkelanjutan (FATF Recommendations). Uji tuntas merupakan salah satu kontrol dalam kerangka yang lebih luas sebagaimana dijelaskan dalam penjelasan AML.
Perbandingan SDD, CDD, dan EDD
Tingkatan menentukan seberapa banyak bukti yang dibutuhkan sebuah berkas. Ketiga tingkatan berbeda dalam cakupan dan pemicunya:
Ambang batas berbeda menurut jenis kegiatan. Ambang batas umum FATF untuk transaksi sesekali adalah USD/EUR 15.000, sedangkan untuk penyedia jasa aset virtual (VASP) sebesar USD/EUR 1.000. Perusahaan sebaiknya memastikan angka yang berlaku dalam rezimnya sendiri.
Lima tahapan uji tuntas KYC
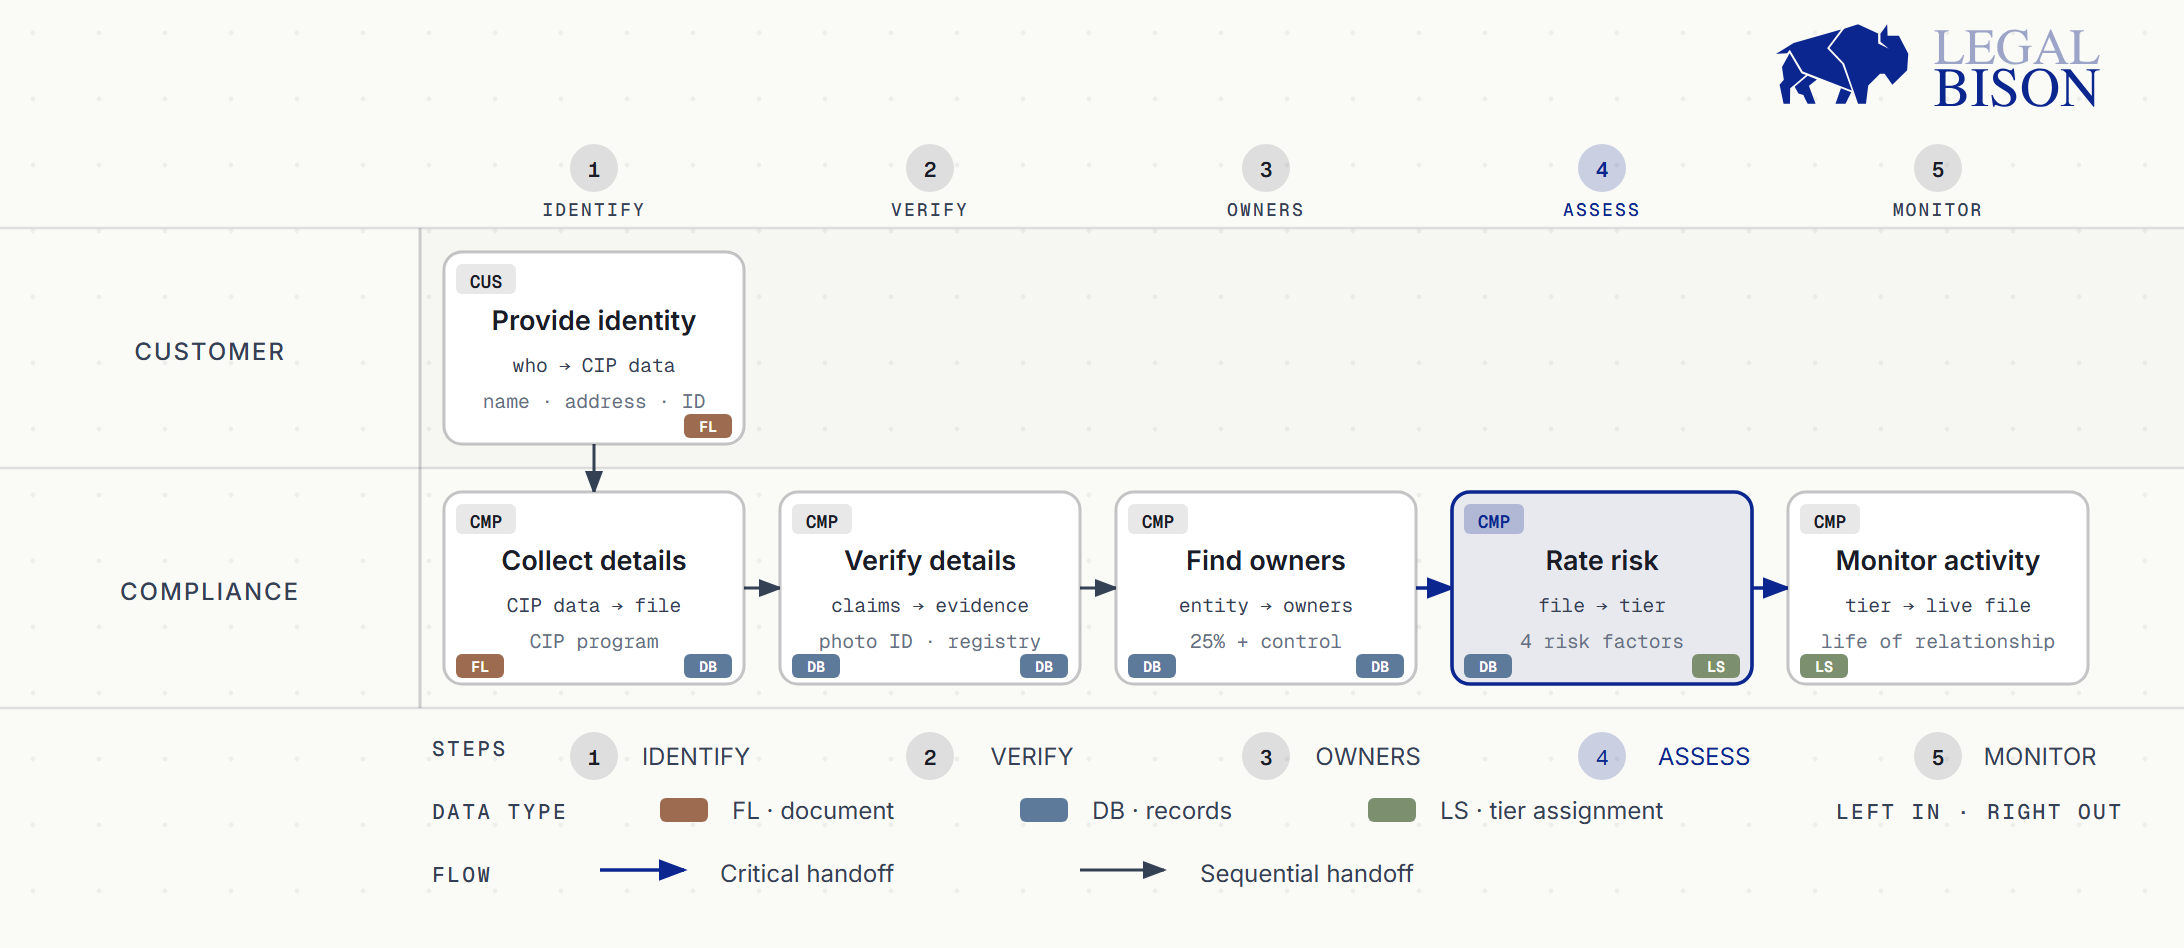
Lima tahapannya adalah identifikasi nasabah, verifikasi, pemilik manfaat, penilaian risiko, dan pemantauan berkelanjutan. Ini adalah konvensi kerja yang dipetakan ke elemen-elemen FATF Recommendation 10, bukan daftar yang ditetapkan undang-undang, dan setiap rezim bisa menyusun urutan langkahnya secara berbeda.
Identifikasi menjadi langkah pertama: perusahaan mengumpulkan data tentang siapa nasabahnya. Di Amerika Serikat, Customer Identification Program (CIP) bank minimal harus memperoleh nama, alamat, nomor identifikasi, dan, untuk perorangan, tanggal lahir sebelum membuka rekening (31 CFR 1020.220).
Verifikasi mencocokkan data tersebut dengan bukti yang andal dan independen. Untuk perorangan, biasanya berupa kartu identitas berfoto yang diterbitkan pemerintah dan masih berlaku. Untuk perusahaan, catatan interpretatif FATF merujuk pada nama, bentuk badan hukum, bukti keberadaan, kewenangan yang mengikat entitas, manajemen senior, dan alamat terdaftar.
Selanjutnya, perusahaan mengidentifikasi pemilik manfaat, yaitu orang perseorangan yang pada akhirnya memiliki atau mengendalikan suatu badan hukum. Berdasarkan aturan customer due diligence di Amerika Serikat, artinya setiap individu yang memegang 25 persen atau lebih ekuitas, ditambah satu individu yang memiliki tanggung jawab pengendalian yang signifikan (31 CFR 1010.230, dijelaskan dalam FAQ CDD FinCEN). Rezim lain menetapkan ambang batasnya sendiri.
Penilaian risiko memberi peringkat kepada nasabah berdasarkan risiko nasabah, geografis, produk, dan saluran distribusi, lalu mencatat alasannya. Peringkat itulah yang menentukan tingkatan.
Pemantauan berkelanjutan kemudian berjalan sepanjang hubungan usaha, dengan perusahaan mengawasi aktivitas dan menjaga berkas tetap mutakhir. Tahap ini dibahas dalam bagian tentang uji tuntas berkelanjutan di bawah.
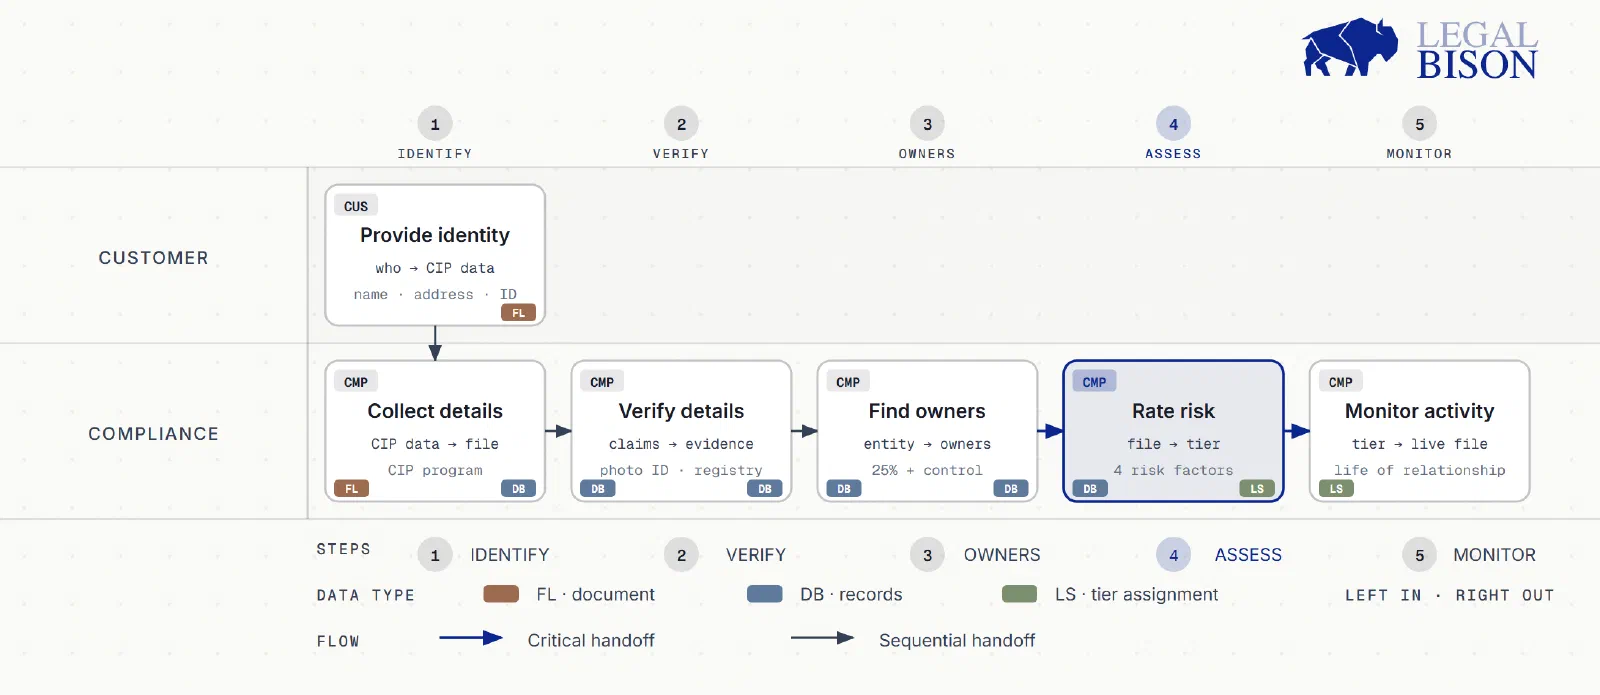 Lima tahapan uji tuntas KYC: identifikasi, verifikasi, pemilik manfaat, penilaian risiko, dan pemantauan berkelanjutan.
Kapan enhanced due diligence diwajibkan
Enhanced due diligence diwajibkan jika risikonya lebih tinggi, dan setiap rezim mencantumkan pemicunya sendiri. Lima pemicu muncul berulang di berbagai rezim.
Untuk politically exposed person, FATF Recommendation 12 mewajibkan adanya sistem untuk menentukan status PEP, persetujuan manajemen senior, langkah yang wajar untuk memastikan sumber kekayaan dan sumber dana, serta pemantauan berkelanjutan yang diperketat untuk PEP asing. PEP domestik dan orang yang memegang fungsi penting di organisasi internasional tunduk pada langkah yang sama jika hubungan usahanya berisiko lebih tinggi. Di Inggris, regulasi 33 Money Laundering Regulations 2017 (MLR 2017) menyebut PEP, anggota keluarganya, dan rekan dekat yang diketahui (MLR 2017, reg. 33).
Yurisdiksi berisiko tinggi adalah area yang baru-baru ini berubah. Pada 30 Juni 2026, Inggris mempersempit pemicu wajibnya menjadi negara yang masuk kategori “call for action” FATF, bukan daftar risiko tinggi yang lebih luas, melalui Money Laundering and Terrorist Financing (Amendment) Regulations 2026 (SI 2026/621). EDD tetap berlaku di mana pun perusahaan sendiri mengidentifikasi risiko tinggi. Di Uni Eropa, Komisi Eropa memelihara daftar negara ketiga berisiko tinggi melalui delegated act.
Transaksi yang tidak biasa atau bernilai tinggi merupakan pemicu lainnya. Regulasi 33 di Inggris mewajibkan EDD untuk transaksi yang luar biasa besar atau luar biasa kompleks, atau yang mengikuti pola tidak biasa tanpa tujuan ekonomi atau tujuan sah yang jelas. Amandemen 2026 memperketat rumusannya dari “kompleks” menjadi “luar biasa kompleks”.
Struktur kepemilikan yang kompleks merupakan faktor risiko, bukan pemicu otomatis. Regulasi 33 mencantumkan struktur korporasi yang tidak biasa atau terlalu kompleks untuk sifat usahanya, dan menyatakan bahwa satu faktor risiko saja tidak membuktikan adanya risiko tinggi.
Hubungan koresponden adalah pemicu kelima. FATF Recommendation 13 mengatur correspondent banking, daftar EDD dalam AMLR Uni Eropa mencakup hubungan koresponden, dan Inggris menambahkan kewajiban koresponden khusus kripto (regulasi 34A) mulai 1 Februari 2027.
Regulation (EU) 2024/1624 (AMLR) di Uni Eropa mewajibkan EDD dalam kasus-kasus yang tercantum dalam Pasal 29 sampai 31 dan 36 sampai 46, serta dalam situasi berisiko lebih tinggi lainnya yang diidentifikasi perusahaan dalam penilaian risikonya sendiri (Pasal 34). Untuk hubungan usaha yang melibatkan aset senilai EUR 5 juta atau lebih, atau nasabah dengan total aset EUR 50 juta atau lebih, Pasal 34 menambahkan langkah-langkah lebih lanjut (AMLR di EUR-Lex).
Checklist uji tuntas KYC
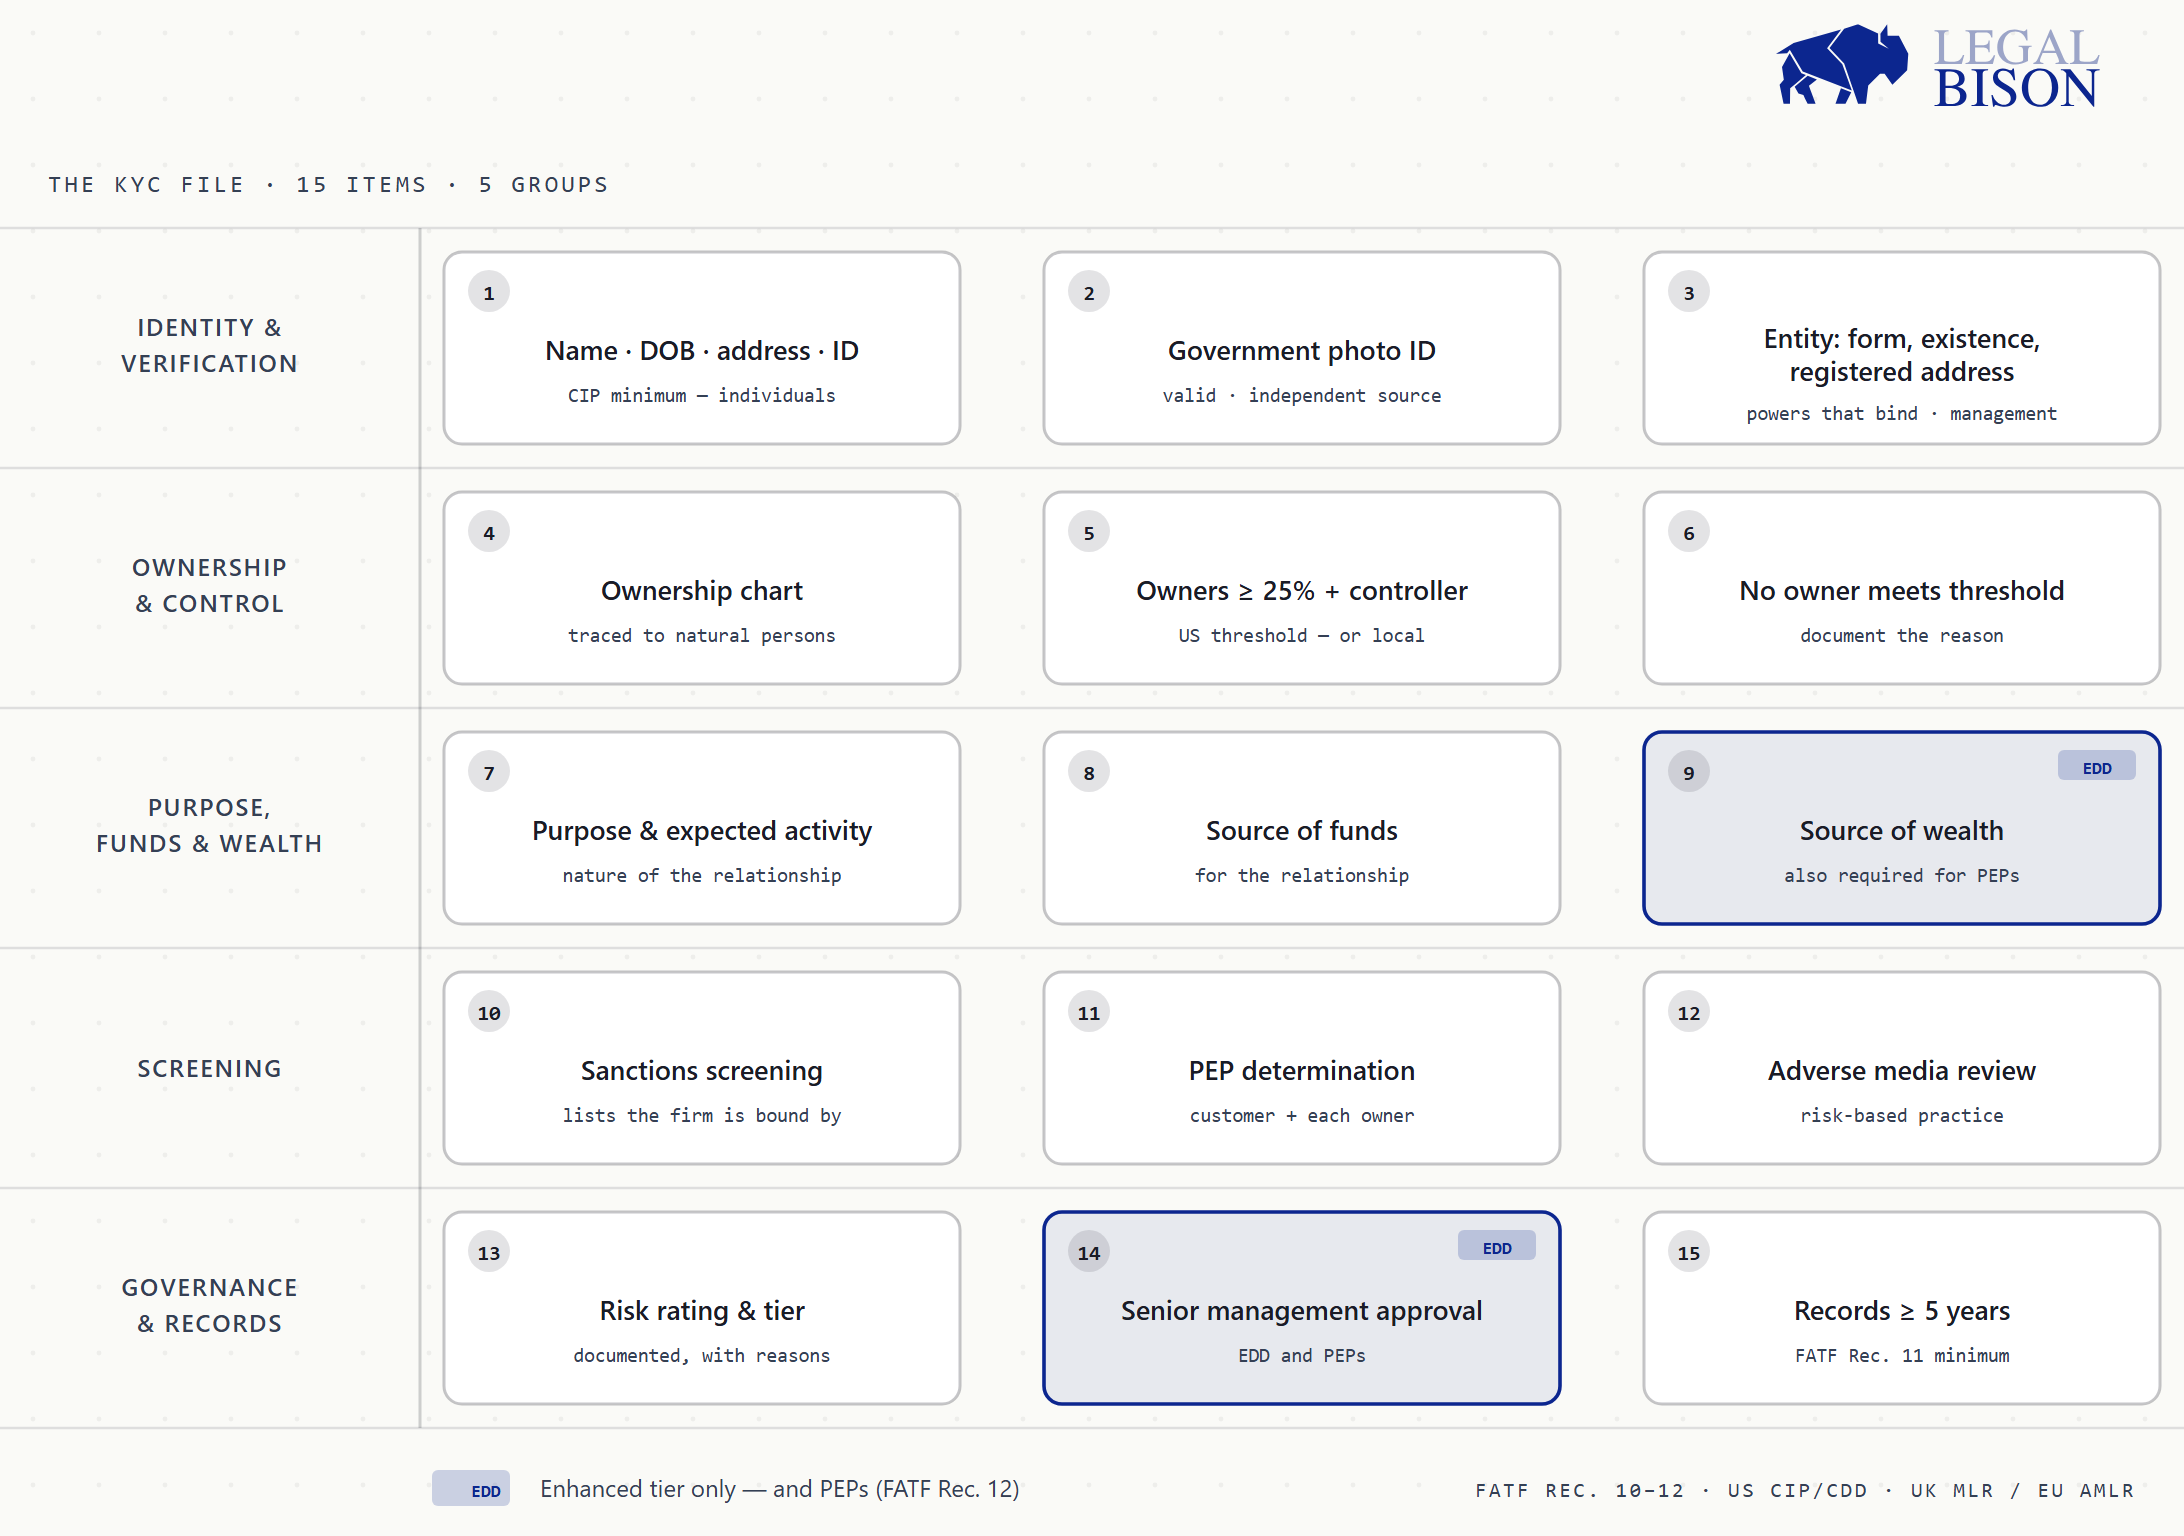
Berkas yang layak mencakup butir-butir di bawah ini. Daftar ini disusun berdasarkan FATF Recommendation 10, 11, dan 12, aturan CIP dan CDD Amerika Serikat, serta teks Inggris dan Uni Eropa yang dikutip di atas. Butir yang bertanda EDD hanya berlaku pada tingkatan enhanced.
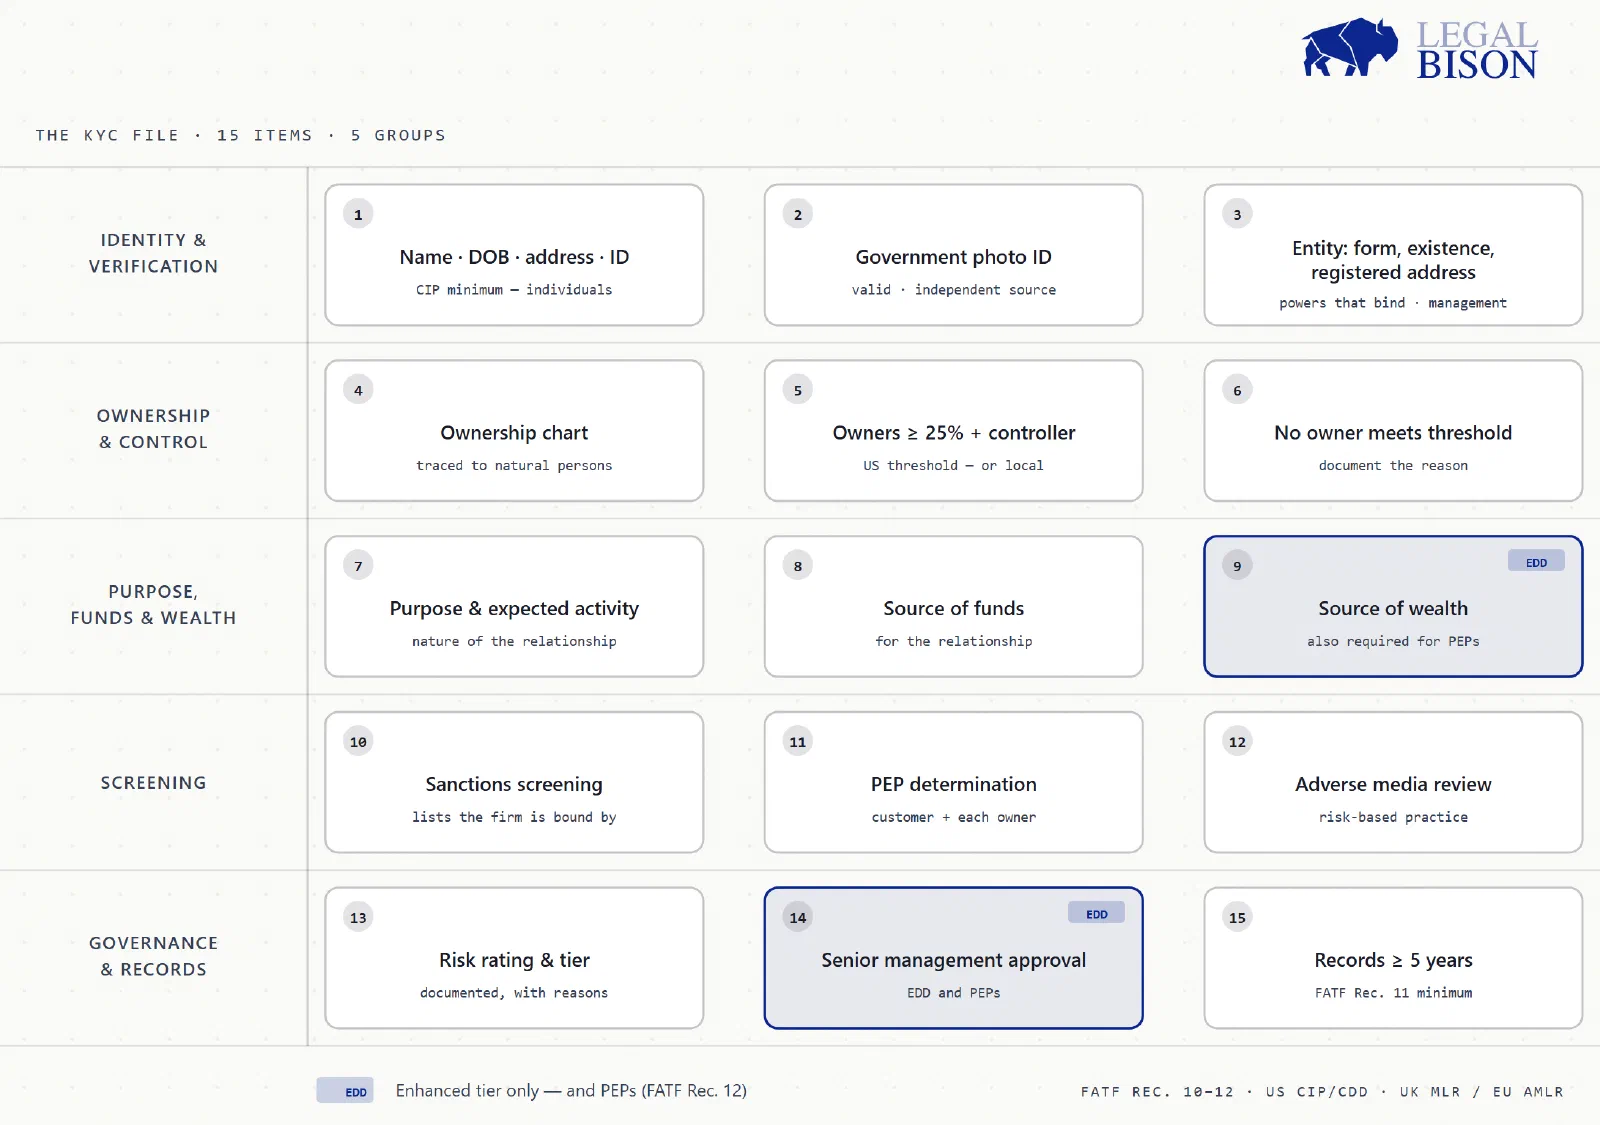 Checklist berkas KYC. Butir bertanda EDD hanya berlaku pada tingkatan enhanced.
Identitas dan verifikasi:
- Nama lengkap sesuai dokumen resmi, tanggal lahir (perorangan), alamat, dan nomor identifikasi;
- Kartu identitas berfoto yang diterbitkan pemerintah, diperiksa keabsahannya dan dicocokkan dengan sumber independen yang andal;
- Untuk entitas: bentuk badan hukum, bukti keberadaan, alamat terdaftar, kewenangan yang mengikat entitas, manajemen senior.
Kepemilikan dan pengendalian:
- Bagan kepemilikan yang ditelusuri sampai ke orang perseorangan;
- Identitas setiap pemilik manfaat pada ambang batas yang ditetapkan rezim (25 persen atau lebih di Amerika Serikat) dan individu pengendali;
- Alasan yang terdokumentasi jika tidak ada pemilik yang memenuhi ambang batas.
Tujuan, dana, dan kekayaan:
- Tujuan dan sifat hubungan usaha yang direncanakan, beserta aktivitas yang diharapkan;
- Sumber dana untuk hubungan usaha;
- Sumber kekayaan (EDD, dan diwajibkan untuk PEP berdasarkan Recommendation 12).
Penyaringan (screening):
- Penyaringan sanksi terhadap daftar yang mengikat perusahaan;
- Penentuan status PEP untuk nasabah dan setiap pemilik manfaat;
- Tinjauan pemberitaan negatif (adverse media), sebuah praktik berbasis risiko dan bukan kewajiban tersendiri dalam teks yang dikutip di sini.
Tata kelola dan pencatatan:
- Peringkat risiko yang terdokumentasi dan tingkatan yang dipilih, beserta alasannya;
- Persetujuan manajemen senior (EDD dan PEP);
- Catatan disimpan minimal lima tahun, batas minimum FATF berdasarkan Recommendation 11, atau lebih lama jika hukum setempat mewajibkannya.
Butir penyaringan menyebutkan tugasnya. Perusahaan biasanya menjalankannya dengan perangkat lunak penyaringan daftar dan verifikasi identitas.
Uji tuntas perpetual dan berkelanjutan
Uji tuntas tidak berhenti pada onboarding. FATF Recommendation 10 mewajibkan uji tuntas berkelanjutan: penelaahan transaksi sepanjang hubungan usaha untuk memastikan transaksi tersebut sesuai dengan apa yang diketahui perusahaan tentang nasabah, usahanya, dan profil risikonya, ditambah menjaga dokumen dan data tetap mutakhir, terutama untuk nasabah berisiko lebih tinggi.
Empat jenis peristiwa biasanya memicu pembaruan: perubahan kepemilikan atau pengendalian, yurisdiksi atau produk baru, temuan penyaringan seperti kecocokan baru dengan daftar sanksi atau PEP, dan aktivitas yang menyimpang dari profil yang diharapkan. Peninjauan berkala berjalan di samping peristiwa-peristiwa tersebut. AMLR menetapkan interval pembaruan minimum, dengan interval yang lebih pendek, yaitu satu tahun, untuk nasabah yang tunduk pada enhanced due diligence.
Perpetual KYC adalah model operasional. Alih-alih meninjau setiap berkas dalam siklus tetap, perusahaan memperbarui berkas setiap kali ada informasi baru atau pemicu, dan tetap mempertahankan peninjauan terjadwal sebagai pengaman. Kewajiban hukumnya adalah menjaga informasi tetap mutakhir, sedangkan cara perusahaan memenuhinya merupakan pilihan desain. Panduan AML dan KYC kripto dari LegalBison membahas langkah demi langkah tiap tahap untuk operator kripto.
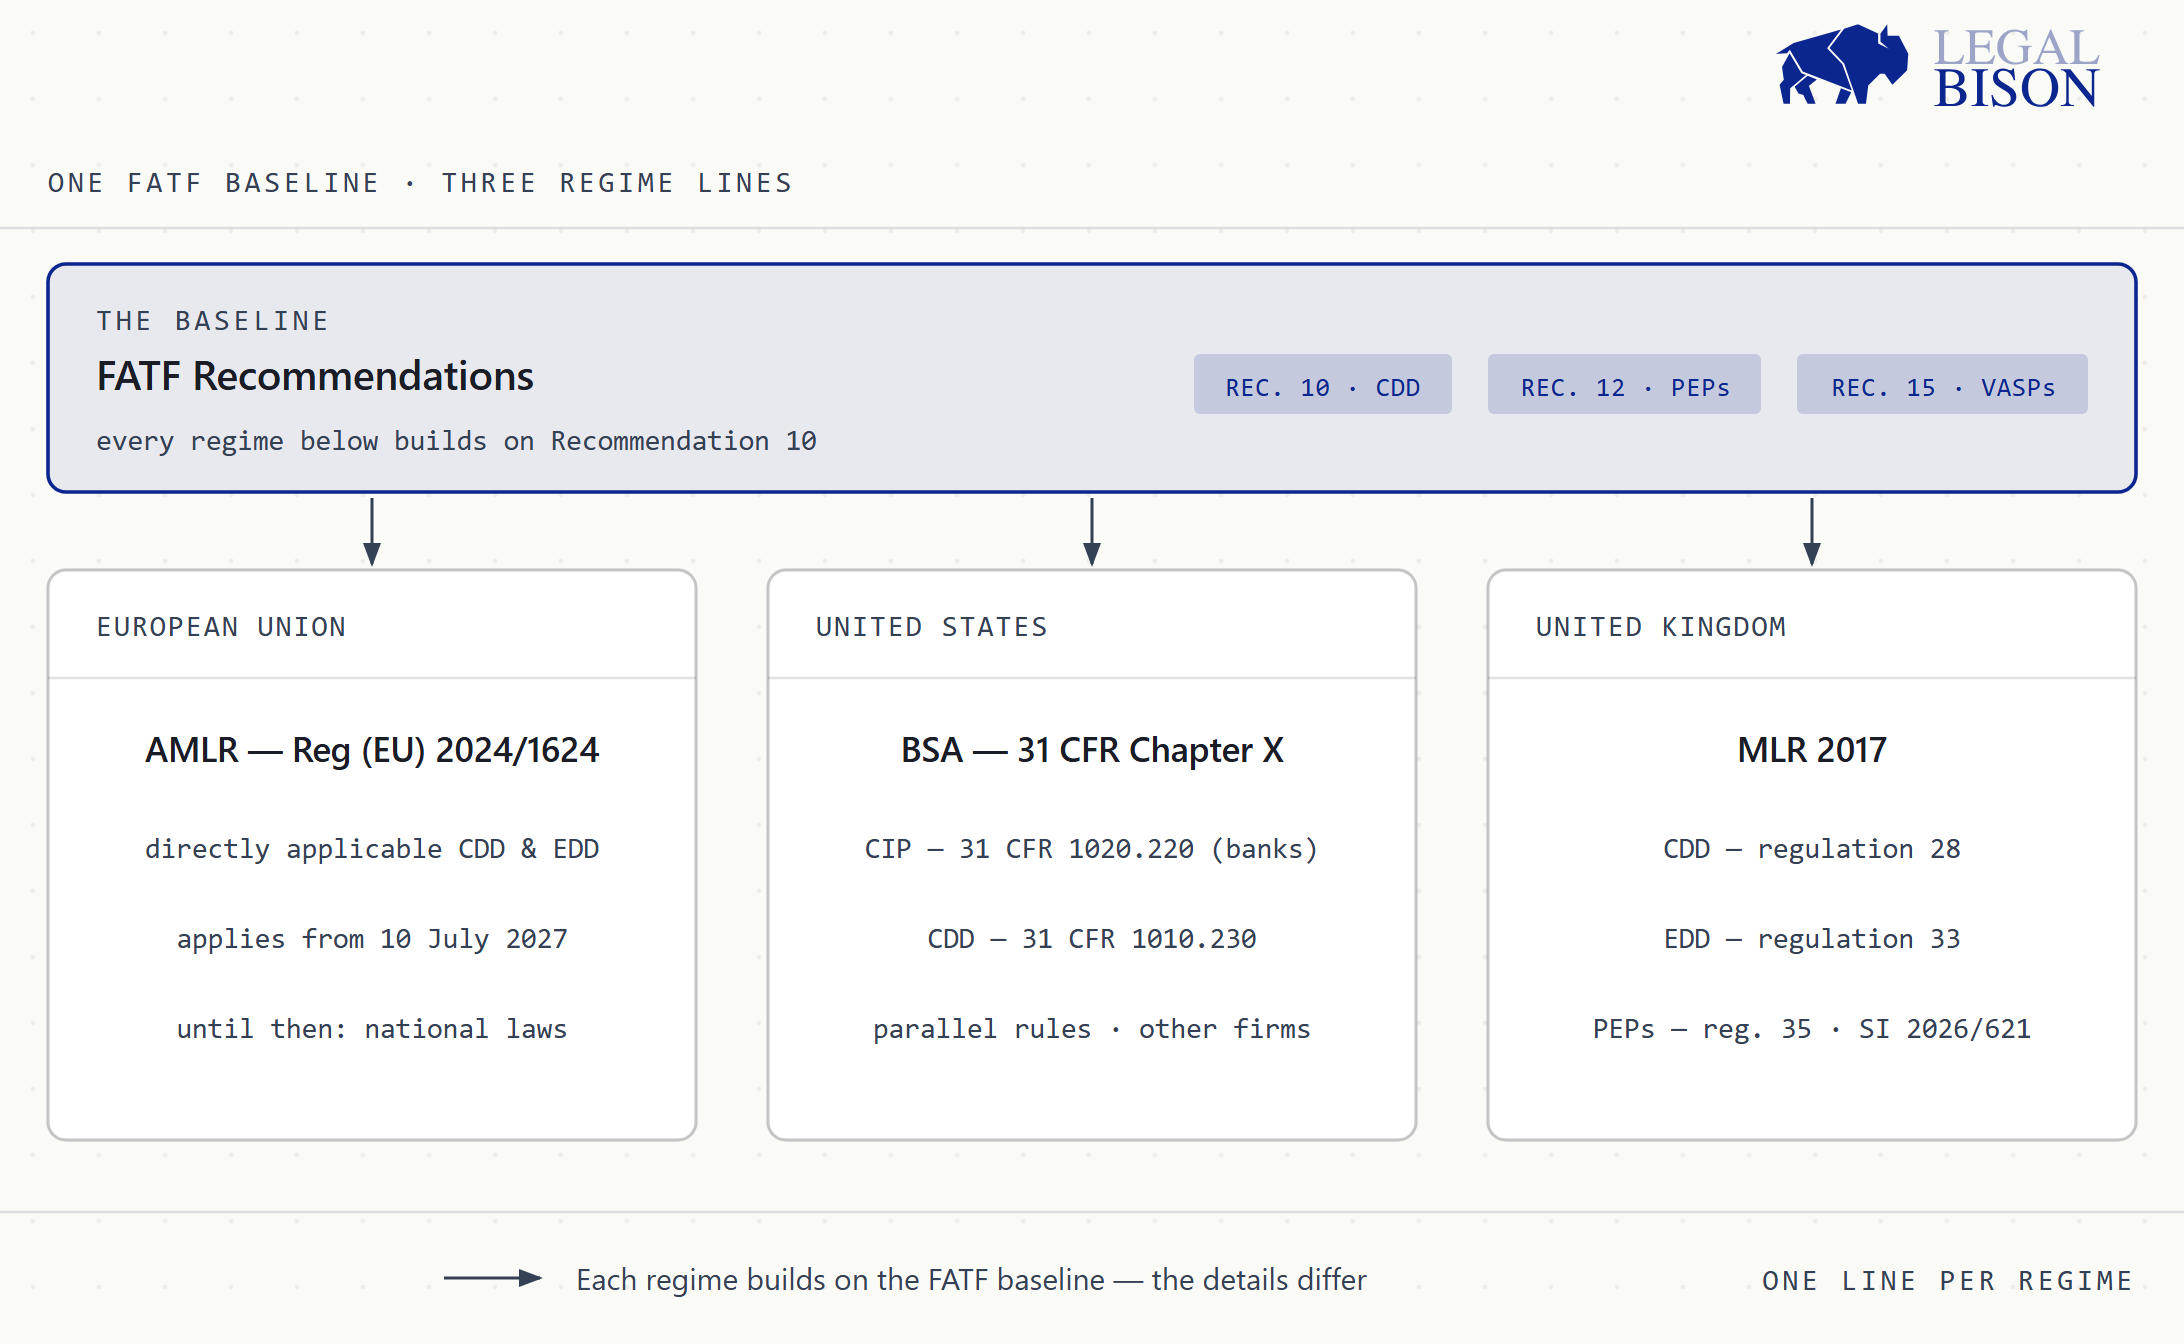
Setiap rezim dibangun di atas FATF Recommendation 10 dan berbeda dalam rinciannya. Berikut satu baris untuk tiap rezim, tanpa pembahasan mendalam.
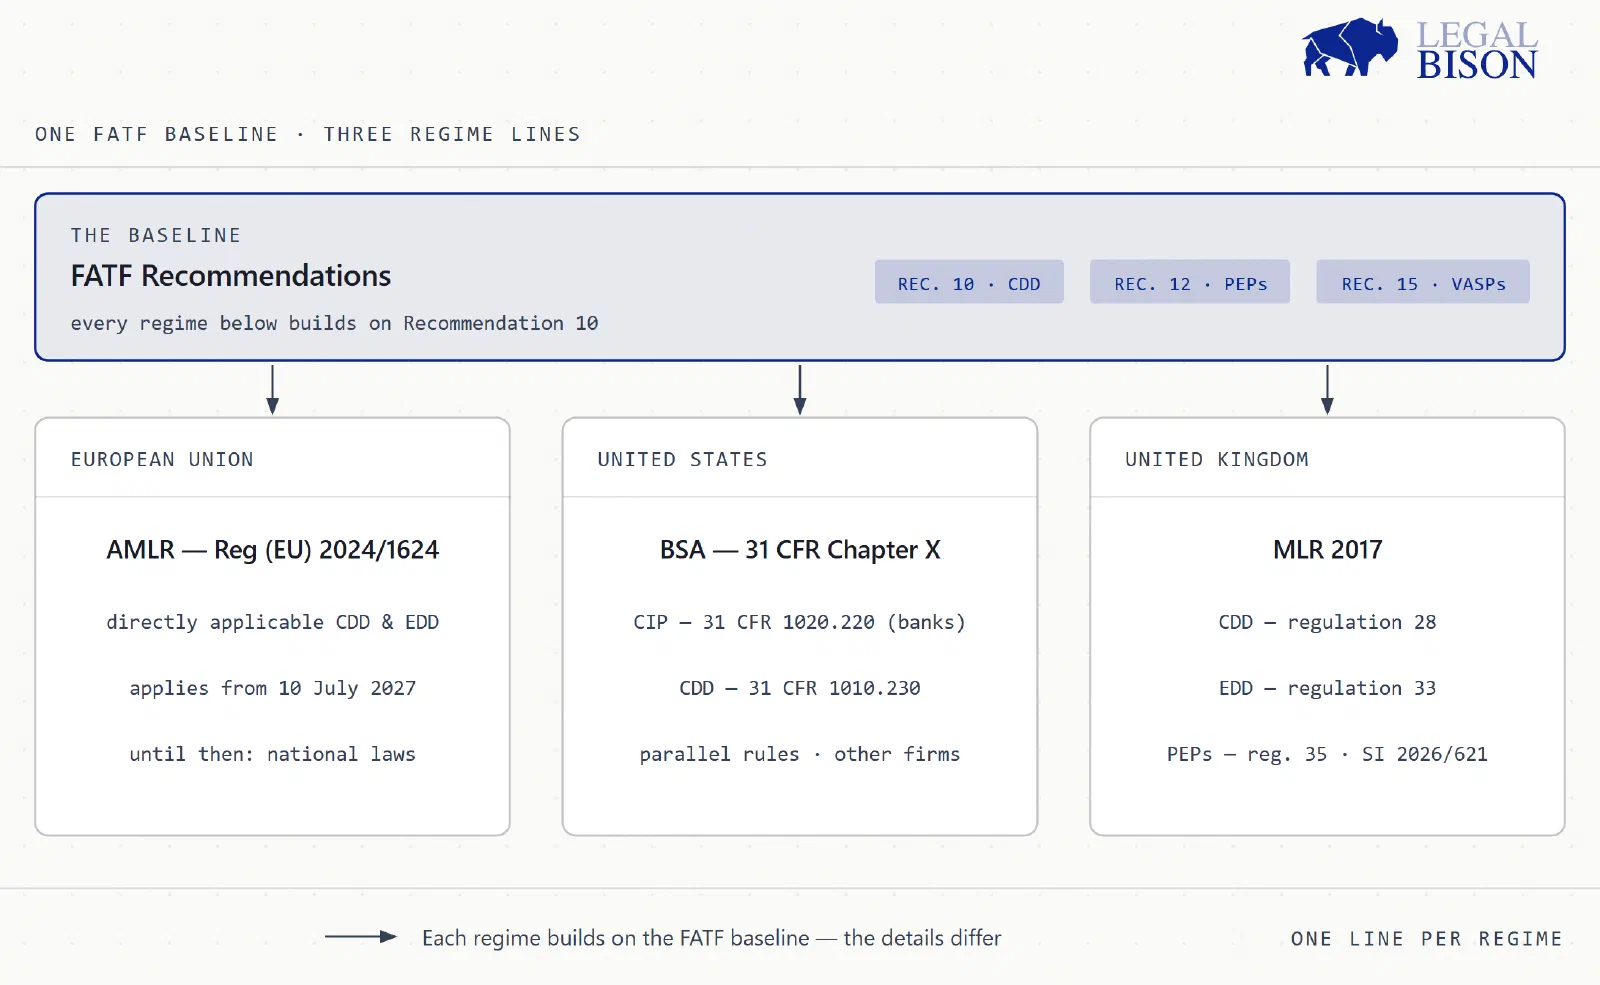 Bagaimana standar dasar FATF diterapkan dalam rezim Uni Eropa, Amerika Serikat, dan Inggris.
- FATF: Recommendation 10 dan 12 menetapkan standar dasar CDD dan PEP, dan Recommendation 15 memperluas kerangka ini ke penyedia jasa aset virtual;
- Uni Eropa: AMLR (Regulation (EU) 2024/1624) menetapkan kewajiban CDD dan EDD yang berlaku langsung dan mulai berlaku pada 10 Juli 2027, menggantikan transposisi nasional atas direktif-direktif sebelumnya. Sampai saat itu, hukum nasional yang berlaku;
- Amerika Serikat: kerangka Bank Secrecy Act dalam 31 CFR Chapter X memuat aturan CIP (untuk bank di 1020.220, dengan aturan paralel untuk lembaga lain yang tercakup) dan aturan customer due diligence di 1010.230;
- Inggris: MLR 2017 mengatur CDD dalam regulasi 28, EDD dalam regulasi 33, dan PEP dalam regulasi 35, sebagaimana diubah oleh SI 2026/621.
Untuk kerangka khusus kripto dan perbedaan antara AML dan KYC, lihat panduan AML dan KYC kripto dari LegalBison serta penjelasan AML.
Kaitan uji tuntas KYC dengan lisensi Anda
Lisensi mengubah uji tuntas dari praktik yang baik menjadi syarat otorisasi dan pengawasan.
Penyedia jasa aset kripto merupakan pihak pelapor (obliged entity) berdasarkan AMLR, sehingga kewajiban CDD dan EDD melekat pada lisensi CASP dan pada otorisasi dalam rezim lisensi MiCA. Lembaga pembayaran dan lembaga uang elektronik tercakup sebagai lembaga keuangan, sehingga kewajiban yang sama berlaku bagi lisensi EMI atau otorisasi penyedia jasa pembayaran (PSP). Permohonan lisensi ini diharapkan menjelaskan kontrol AML dan uji tuntas nasabah yang akan dijalankan pemohon, dan otoritas pengawas meninjau bagaimana kontrol tersebut bekerja dalam praktik.
Bagi operator, konsekuensi praktisnya adalah soal waktu. Logika tingkatan, standar bukti, dan siklus peninjauan sebaiknya sudah ada sebelum permohonan diajukan, bukan setelah disetujui. Layanan penyaringan KYC dan KYB dari LegalBison menangani sisi operasional pekerjaan tersebut.
Bagaimana LegalBison membantu
LegalBison membantu bisnis tumbuh dengan mendampingi founder dalam pendirian perusahaan, perizinan, dan administrasi di luar negeri, sehingga mereka dapat fokus menumbuhkan kekayaan bersihnya. Sebagai penyedia jasa korporasi berlisensi dengan kantor di Eropa, MENA, Amerika Latin, dan Asia serta jangkauan operasional di lebih dari 50 yurisdiksi, LegalBison menyusun program uji tuntas untuk pemohon lisensi dan perusahaan yang sudah beroperasi, termasuk penilaian risiko, aturan tingkatan, standar berkas, dan siklus peninjauan. Operator yang lebih memilih mengalihdayakan pelaksanaan pemeriksaan tersebut dapat menggunakan layanan penyaringan KYC dan KYB dalam penawaran fractional compliance perusahaan. Jika lisensi termasuk dalam cakupan, pekerjaan uji tuntas dimasukkan ke dalam permohonan. Keputusan akhir ada di tangan regulator, dan LegalBison tidak menjamin persetujuan atau hasil onboarding. Untuk mendiskusikan proyek Anda, hubungi LegalBison.
Pertanyaan yang sering diajukan
Apa itu uji tuntas KYC?
Uji tuntas KYC adalah rangkaian pemeriksaan yang dijalankan bisnis teregulasi untuk memverifikasi identitas klien, memahami aktivitas klien, dan memastikan dari mana asal dana klien. Pemeriksaan ini berjalan pada salah satu dari tiga tingkatan dan berlanjut setelah onboarding.
Apa saja 5 tahapan KYC?
Lima tahapannya adalah identifikasi nasabah, verifikasi, pemilik manfaat, penilaian risiko, dan pemantauan berkelanjutan. Tahapan ini mengikuti elemen-elemen FATF Recommendation 10 dan merupakan konvensi kerja.
Apa itu KYC dan due diligence?
Know your customer adalah kewajiban untuk mengetahui siapa nasabah Anda, sedangkan due diligence adalah kedalaman pemeriksaan yang diterapkan pada nasabah tersebut. Bersama-sama, keduanya mencakup identifikasi, kepemilikan, tujuan, sumber dana, dan pemantauan, dengan kedalaman yang ditentukan oleh risiko.
Apa itu EDD dan CDD dalam KYC?
CDD adalah rangkaian pemeriksaan standar yang diterapkan pada setiap hubungan usaha baru, sedangkan EDD adalah rangkaian yang lebih mendalam untuk risiko yang lebih tinggi. EDD menambahkan pemeriksaan sumber kekayaan, persetujuan manajemen senior, dan pemantauan yang lebih ketat. Pemicu umumnya adalah PEP, yurisdiksi berisiko tinggi, dan transaksi yang tidak biasa.
Apakah KYC wajib di Amerika Serikat?
Ya, bagi lembaga keuangan yang tercakup. Kerangka Bank Secrecy Act mewajibkan bank dan lembaga lain yang tercakup untuk menjalankan Customer Identification Program dan, untuk nasabah berbadan hukum, mengidentifikasi pemilik manfaat berdasarkan 31 CFR 1010.230. Bisnis teregulasi lainnya memiliki kewajiban program AML berdasarkan bagian masing-masing dalam Chapter X. Aturan ini tidak berlaku untuk semua bisnis.
Apa itu perpetual KYC?
Perpetual KYC adalah model operasional di mana berkas nasabah diperbarui setiap kali ada informasi baru atau peristiwa pemicu, bukan hanya pada tanggal peninjauan tetap. Ini bukan kewajiban hukum tersendiri. Kewajiban hukumnya adalah menjaga informasi nasabah tetap mutakhir.