






DAO
加密货币牌照
MiCA
DAO 是什么?运作方式、真实案例与背后的法律结构完整解析 - LegalBison 实务指南
DAO 如何运作、The DAO 与 Ooki DAO 发生了什么,以及 DAO 持有资金后需要哪些法律外壳和牌照。 查看更多...
KYC 尽职调查实务指南:三个层级、五个阶段、何时触发强化审查,以及一份合规客户档案需要哪些材料。
KYC 尽职调查是受监管企业为核实客户身份、了解客户业务以及确认客户资金来源而执行的一整套检查。它分为三个层级:简化尽职调查(SDD)、客户尽职调查(CDD)和强化尽职调查(EDD)。层级取决于客户呈现的风险,监管机构期望档案能说明为何选择该层级。
本指南涵盖三个层级、五个阶段、触发强化审查的情形、档案所需的证据,以及客户入驻后尽职调查如何持续进行。
KYC 尽职调查是以风险为基础的工作,目的是确定并持续更新客户的真实身份。它比身份核验更进一步,后者只确认一个人确实存在且与证件相符。
LegalBison 维基中关于了解你的客户和尽职调查的词条介绍了基本术语。大多数制度遵循的标准是金融行动特别工作组(FATF)第 10 项建议。它要求受监管企业识别客户并核实身份,识别受益所有人并采取合理措施核实该人,了解业务关系的目的和预期性质,并开展持续尽职调查(FATF 建议)。尽职调查是更广泛框架中的一项控制措施。
层级决定档案需要多少证据。三个层级在范围与触发条件上有所不同:
| 层级 | 适用情形 | 涉及内容 | 典型触发条件 |
|---|---|---|---|
| 简化尽职调查(SDD) | 制度允许且风险评估显示风险较低时 | 简化措施,例如较宽松的核验或较低频率的复核。识别环节从不省略 | 有据可查的低风险因素,例如客户为受监管金融机构或上市公司 |
| 客户尽职调查(CDD) | 新业务关系的默认层级 | 识别并核实客户,识别受益所有人,了解关系目的,进行监控 | 建立关系、超过门槛的偶发交易、涉嫌洗钱或恐怖融资、对既有资料有疑问 |
| 强化尽职调查(EDD) | 风险较高或规则要求时 | CDD 的全部内容,加上更多信息、资金来源与财富状况核查、高层管理人员批准、更密切的监控 | 政治公众人物(PEP)、高风险司法管辖区、复杂的所有权结构、异常交易、代理行关系 |
门槛因业务而异。FATF 对偶发交易的一般门槛是 15000 美元/欧元,对虚拟资产服务提供商是 1000 美元/欧元。企业应在本企业适用的制度中确认具体数字。
五个阶段是客户识别、核验、受益所有权、风险评估和持续监控。这是一套对应 FATF 第 10 项建议要素的实务惯例,并非法定清单,不同制度可能以不同顺序安排这些步骤。
识别在先:企业收集客户是谁。在美国,银行的客户识别计划(CIP)至少必须在开户前取得姓名、地址、身份识别号,对个人还需取得出生日期(31 CFR 1020.220)。
核验用可靠、独立的证据确认这些细节。对个人,通常指未过期的政府签发带照片身份证件。对公司,FATF 的解释性说明指向名称、法律形式、存在证明、约束该实体的权力、高层管理人员和注册地址。
接下来,企业识别受益所有人,即最终拥有或控制某一法律实体的自然人。根据美国客户尽职调查规则,这指每一名持有 25% 或以上股权的个人,加上一名承担重大控制职责的个人(31 CFR 1010.230,见 FinCEN 的 CDD 常见问题)。其他制度设定各自的门槛。
风险评估从客户、地域、产品和交付渠道四个维度对客户评级,并记录理由。该评级决定采用哪个层级。
随后,持续监控贯穿关系存续期,企业观察活动并保持档案更新。下文关于永久尽职调查的部分会说明这一点。
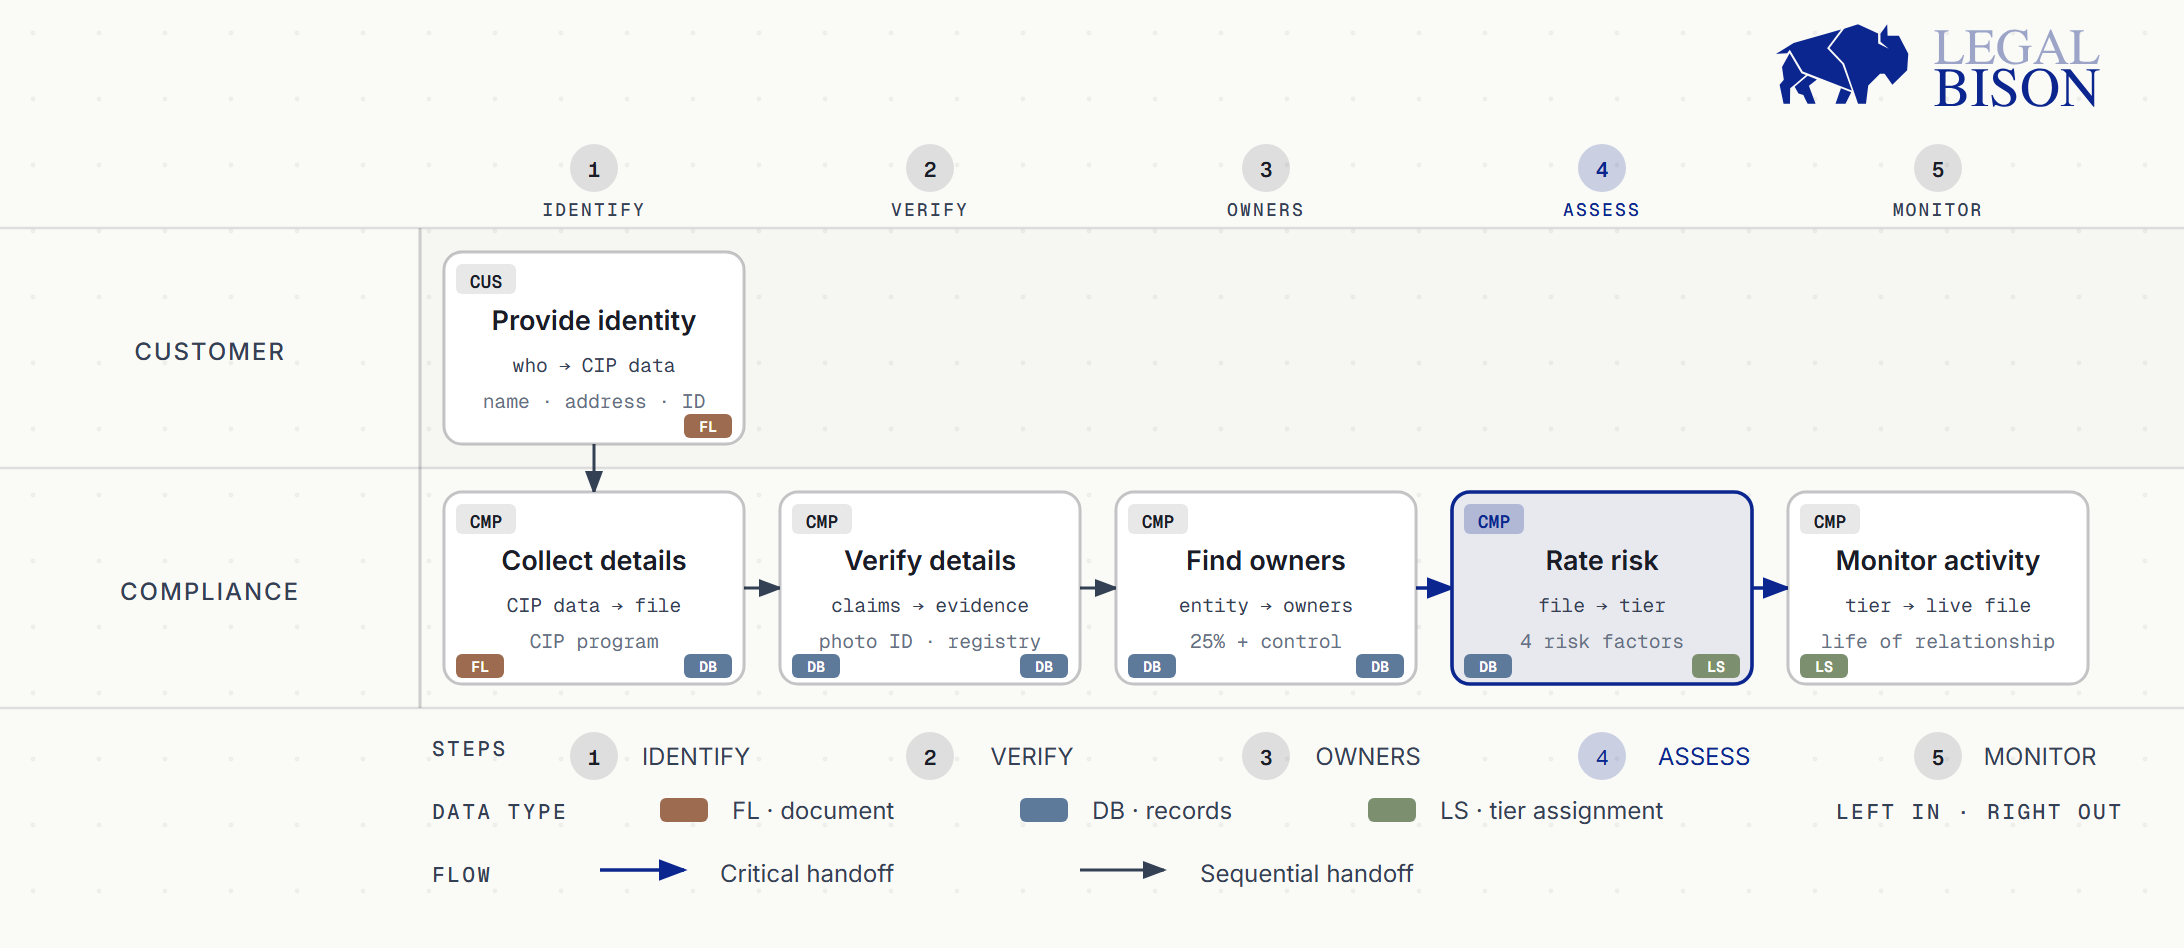 KYC 尽职调查的五个阶段:识别、核验、受益所有权、风险评估与持续监控。
在风险较高的情形下需要强化尽职调查,各制度都列出自己的触发条件。有五类情形在各制度中反复出现。
对于政治公众人物,FATF 第 12 项建议要求建立判定 PEP 身份的机制、高层管理人员批准、采取合理措施确定财富来源与资金来源,并对外国 PEP 加强持续监控。当关系风险较高时,本国 PEP 以及在国际组织担任重要职务的人也适用同样措施。在英国,《2017 年反洗钱条例》(MLR 2017)第 33 条点名 PEP 及其家庭成员和已知密切关系人(MLR 2017,第 33 条)。
高风险司法管辖区是近期变化较多的领域。2026 年 6 月 30 日,英国通过《2026 年反洗钱与反恐融资(修订)条例》(SI 2026/621),把强制触发条件收窄为 FATF 的"呼吁行动"国家,而非更广泛的高风险名单。只要企业自行识别出高风险,EDD 仍然适用。在欧盟,委员会通过授权法案维护高风险第三国名单。
异常或高额交易是另一类触发条件。英国第 33 条要求对异常大额、异常复杂,或遵循异常模式且无明显经济或合法目的的交易实施 EDD。2026 年修订把措辞从"复杂"收紧为"异常复杂"。
复杂所有权属于风险因素,而非自动触发条件。第 33 条列出对业务性质而言异常或过度复杂的公司结构,并说明单凭风险因素并不能证明存在高风险。
代理行关系是第五类。FATF 第 13 项建议涵盖代理行业务,欧盟 AMLR 的 EDD 清单包括代理行关系,英国自 2027 年 2 月 1 日起增加针对加密的代理行义务(第 34A 条)。
欧盟《条例(EU)2024/1624》(AMLR)在第 29 至 31 条及第 36 至 46 条列出的情形下强制要求 EDD,也适用于企业在自身风险评估中识别出的其他较高风险情形(第 34 条)。对于涉及 500 万欧元或以上资产的关系,或总资产达 5000 万欧元或以上的客户,第 34 条增加了进一步措施(EUR-Lex 上的 AMLR)。
一份可用的档案应覆盖以下内容。该清单借鉴 FATF 第 10、11、12 项建议、美国 CIP 与 CDD 规则,以及上文引用的英国和欧盟法规。标注 EDD 的项目仅在强化层级适用。
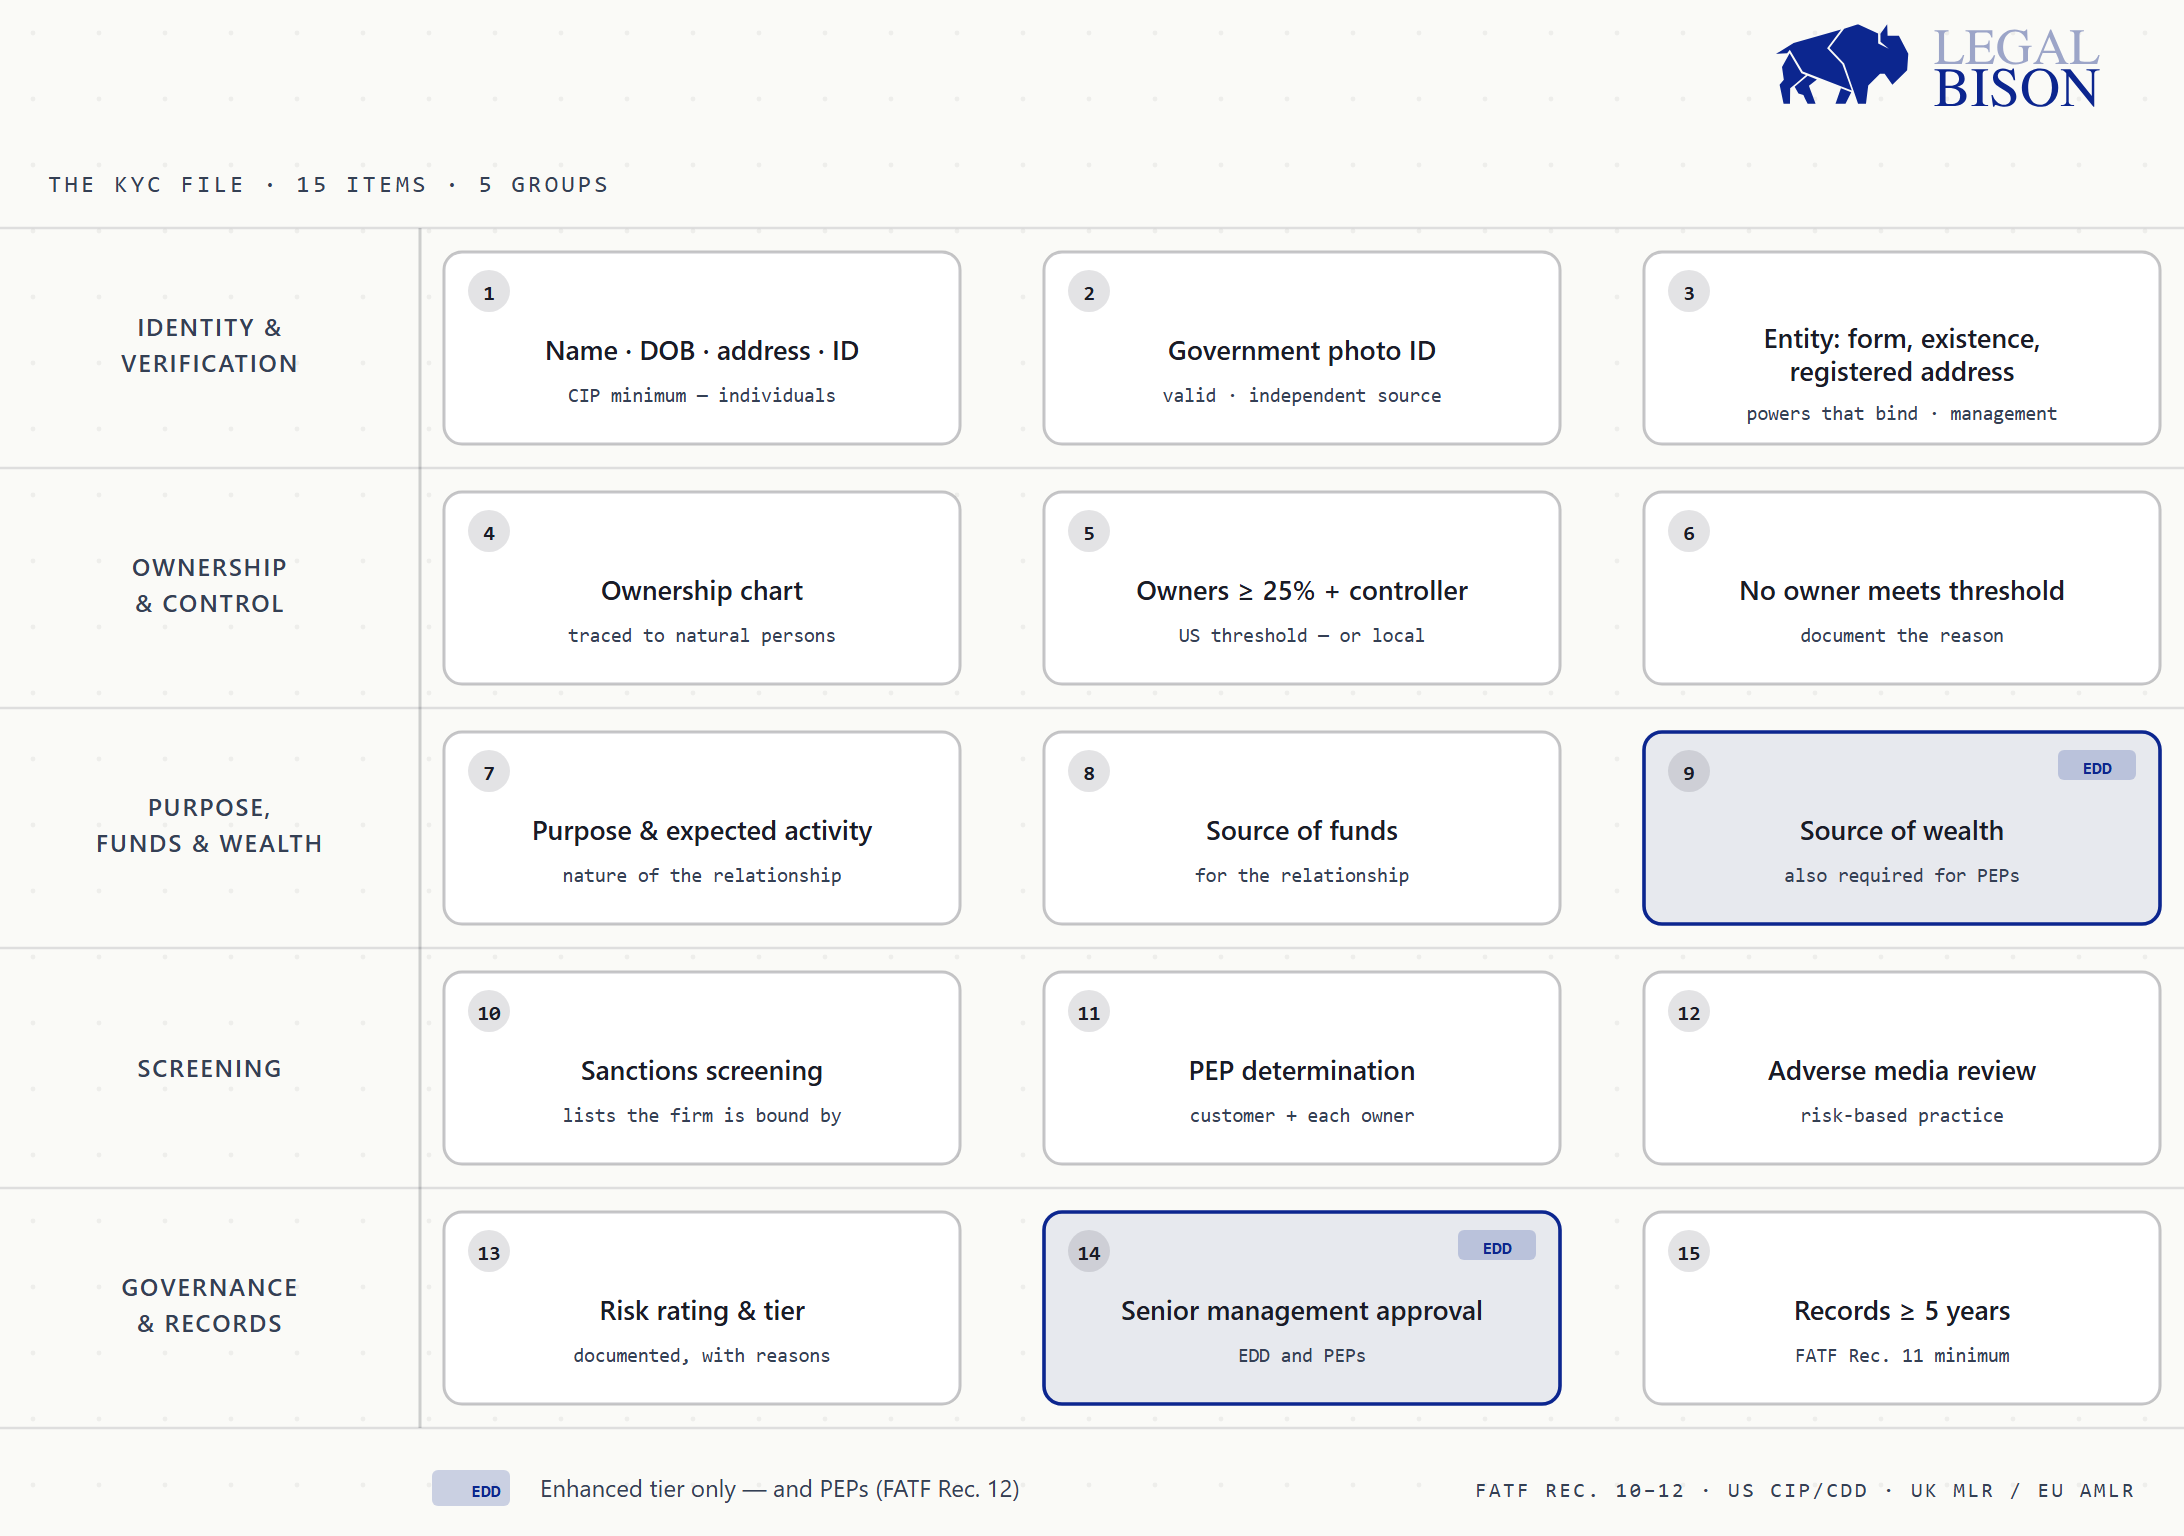 KYC 档案清单。标注 EDD 的项目仅在强化层级适用。
身份与核验:
所有权与控制:
目的、资金与财富:
筛查:
治理与记录:
筛查项目描述的是任务。企业通常使用名单筛查和身份验证软件来执行。
尽职调查不会在客户入驻时结束。FATF 第 10 项建议要求持续尽职调查:在整个关系期间审查交易,确认其与企业对客户、业务和风险状况的了解相符,并保持文件和数据为最新,尤其是高风险客户。
有四类事件通常会触发更新:所有权或控制权变更、新的司法管辖区或产品、筛查命中(例如新的制裁或 PEP 匹配),以及偏离预期状况的活动。定期复核与这些事件并行开展。AMLR 规定了最短更新间隔,对接受强化尽职调查的客户规定为较短的一年。
永久 KYC 是一种运营模式。企业不再按固定周期复核每份档案,而是在出现新信息或触发事件时更新档案,并保留定期复核作为兜底。法律义务是保持信息为最新,企业如何实现这一点属于设计选择。LegalBison 的加密 AML 与 KYC 指南为加密运营商提供了分阶段的流程说明。
每种制度都以 FATF 第 10 项建议为基础,细节上有所不同。以下每种制度一行,不作深入探讨。
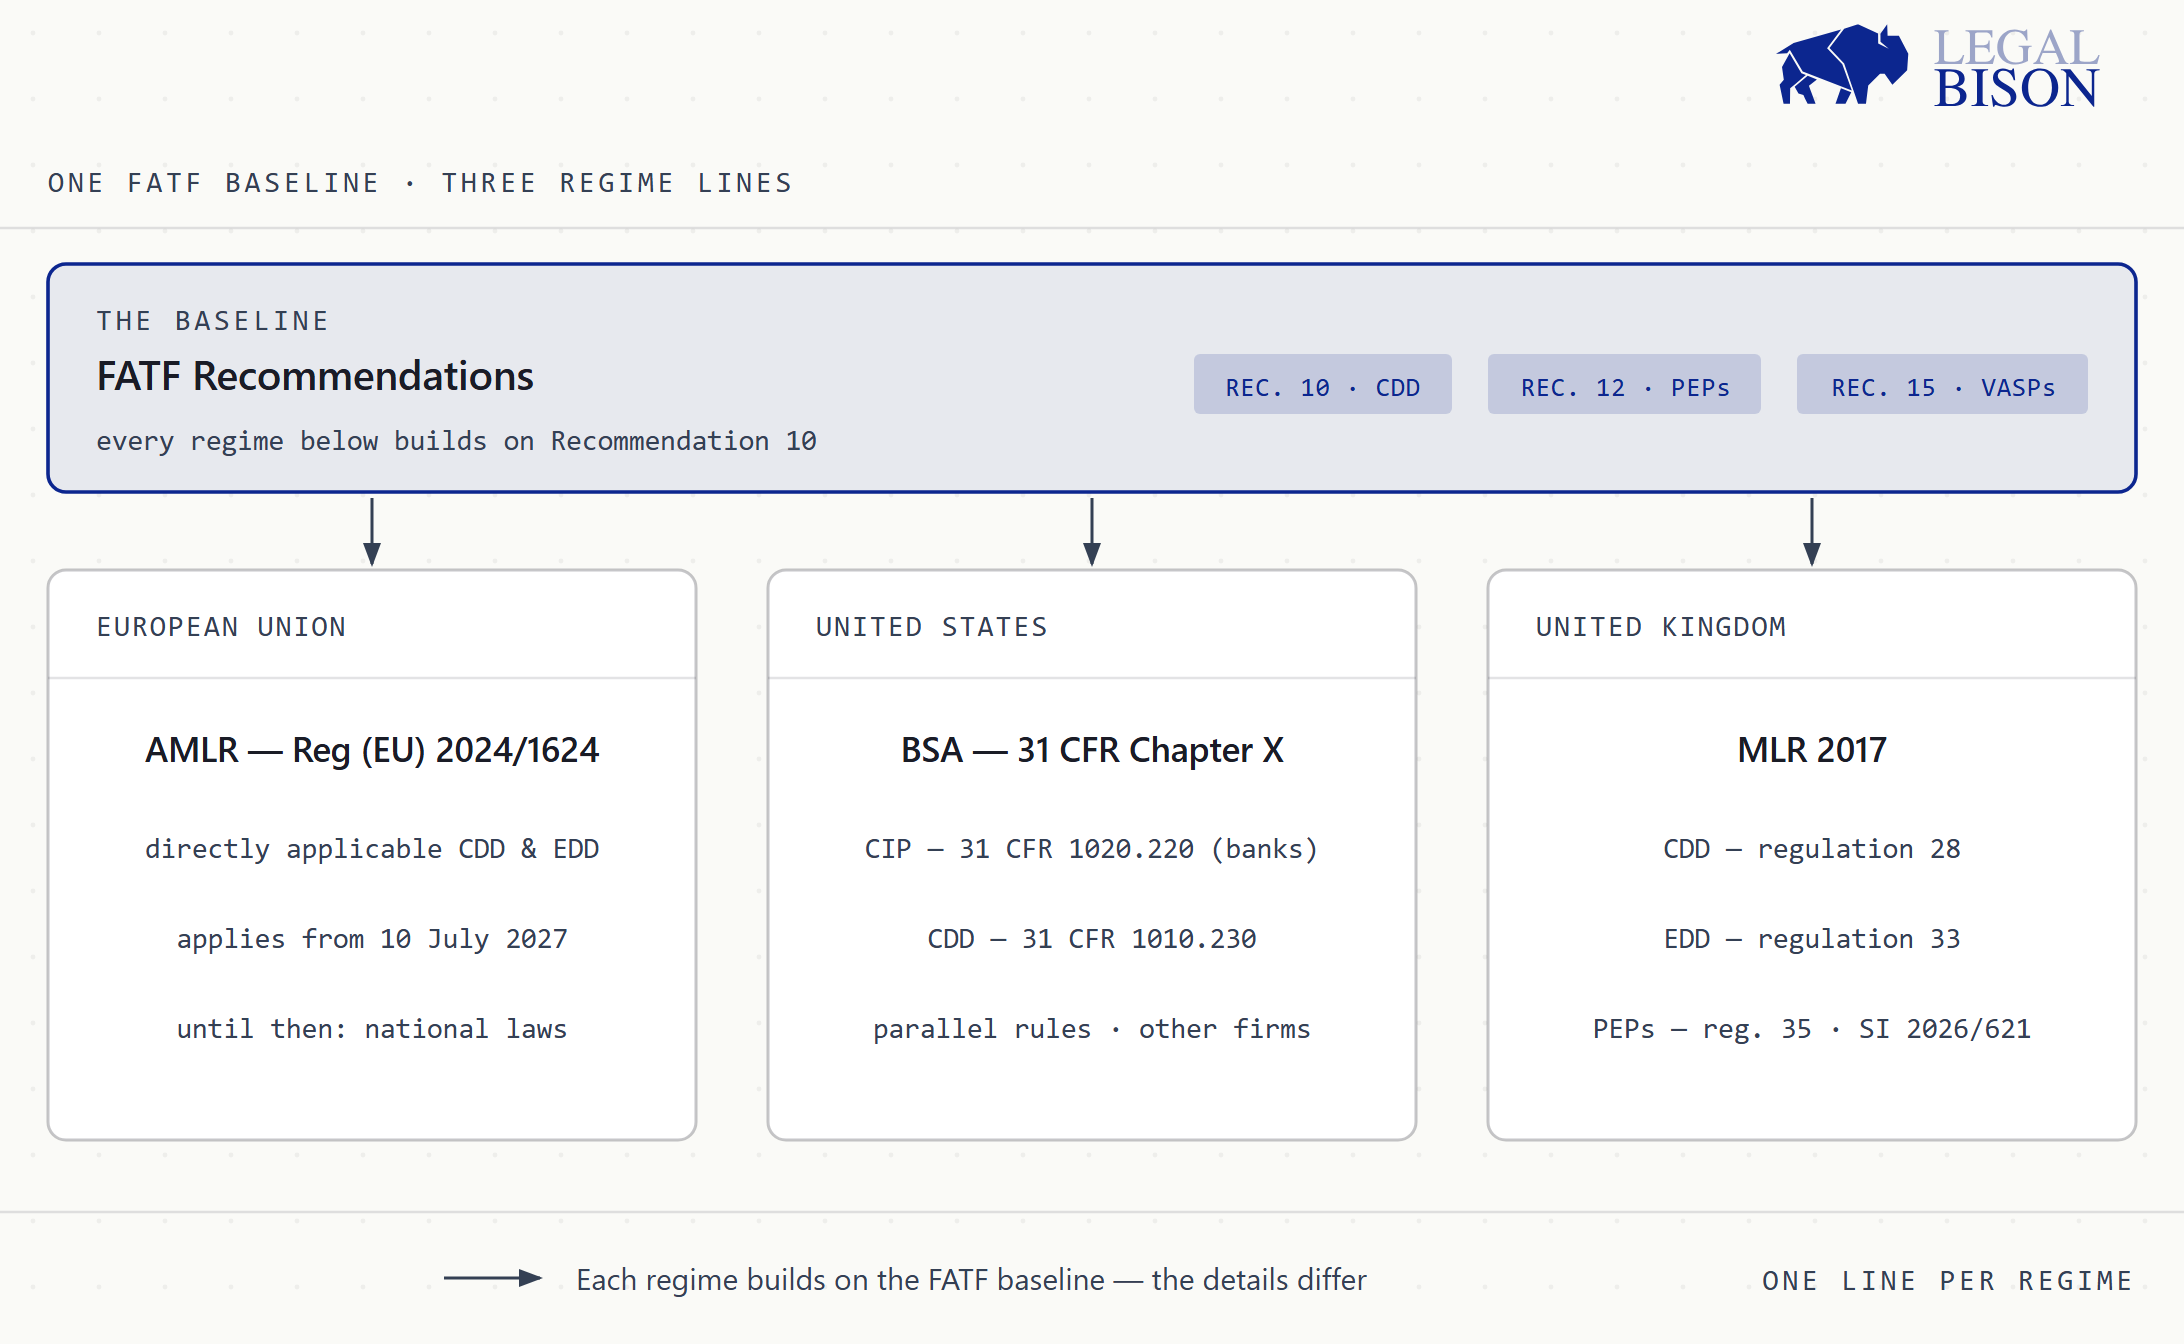 FATF 基准如何延续到欧盟、美国和英国的制度中。
关于加密专属框架以及 AML 与 KYC 的区别,参见加密 AML 与 KYC 指南和 AML 解读。
牌照把尽职调查从良好做法变成授权与监管的条件。
加密资产服务提供商是 AMLR 下的义务主体,因此 CDD 与 EDD 义务附着于 CASP 牌照以及 MiCA 牌照制度下的授权。支付机构和电子货币机构作为金融机构被覆盖,这把同样的义务带到 EMI 牌照或支付服务提供商(PSP)授权。这些牌照的申请应说明申请人将运行的 AML 和客户尽职调查控制措施,监管机构会审查这些控制在实践中的运作方式。
对运营商而言,实际后果在于时间。层级逻辑、证据标准和复核周期应在提交申请之前就存在,而不是在获批之后。LegalBison 的 KYC 与 KYB 筛查服务覆盖了这项工作的运营层面。
LegalBison 通过在公司注册、牌照和境外行政事务上协助创始人,帮助企业成长,让创始人专注于增值。作为持有牌照的企业服务提供商,LegalBison 在欧洲、中东与北非、拉丁美洲和亚洲设有办公室,业务覆盖 50 多个司法管辖区,为牌照申请人和运营企业建立尽职调查计划,包括风险评估、层级规则、档案标准和复核周期。希望把检查执行外包的运营商可以使用其 fractional compliance 服务下的 KYC 与 KYB 筛查。当涉及牌照时,尽职调查工作会被纳入申请。监管结果由监管机构决定,LegalBison 不保证批准或入驻结果。欲讨论项目,请联系 LegalBison。
KYC 尽职调查是受监管企业为核实客户身份、了解客户活动以及确认客户资金来源而执行的一整套检查。它在三个层级之一进行,并在客户入驻后持续开展。
五个阶段是客户识别、核验、受益所有权、风险评估和持续监控。它们遵循 FATF 第 10 项建议的要素,是一套实务惯例。
了解你的客户是知道客户是谁的义务,尽职调查是对该客户适用检查的深度。两者合起来覆盖识别、所有权、目的、资金来源和监控,深度由风险决定。
CDD 是每一段新关系都要接受的标准检查,EDD 是在风险较高时适用的更深入检查。EDD 增加财富来源核查、高层管理人员批准和更密切的监控。典型触发条件是 PEP、高风险司法管辖区和异常交易。
是的,对受覆盖的金融机构而言。《银行保密法》框架要求银行和其他受覆盖机构运行客户识别计划,并对法律实体客户按 31 CFR 1010.230 识别受益所有人。其他受监管企业在其所属的第 X 章部分承担 AML 计划义务。这些规则并不适用于所有企业。
永久 KYC 是一种运营模式,客户档案在新信息或触发事件出现时更新,而不只是在固定复核日期更新。它不是一项单独的法律要求。法律义务是保持客户信息为最新。
我们的专家团队将竭诚为您解答问题,并提供一站式法律服务。
DAO 如何运作、The DAO 与 Ooki DAO 发生了什么,以及 DAO 持有资金后需要哪些法律外壳和牌照。 查看更多...
稳定币监管创业指南:对比 GENIUS 法案与 MiCA 电子货币代币规则,并附英国、新加坡与香港要点及发行人六步清单。 查看更多...
资产代币化实务指南:哪些资产可以代币化、法律流程如何运作、适用哪些司法管辖区,以及 MiCA、美国法律与新加坡支付服务法下的监管义务。 查看更多...